GoogleのセキュリティチームとMandiantは2026年11月3日、他人のAIを勝手に使う「LLMジャッキング」で、1日で10万ドルを超える請求や、止めるまでに累計100万ドルに達した被害が出ていると報告しました。盗んだAIの使用権をまとめて安く売る、専門の業者まで現れています。
「LLMジャッキングって何?」「うちはAIをそんなに使っていないから関係ない?」と思った方も多いはずです。実は、Googleが調べた事件の多くは、もともとAIのサービスを使っていなかった会社で起きていました。
この記事では、LLMジャッキングの意味と仕組み、Googleの報告で分かった被害の実態、これまでの主な事例、個人と会社それぞれができる対策を整理します。内容は2026年11月6日時点のものです。
LLMジャッキングとは「盗んだ鍵で他人のAIを使い、料金を払わせる」攻撃
LLMジャッキング(LLMjacking)とは、盗んだクラウドの認証情報やAIのAPIキーを使って、他人が契約している生成AIを勝手に使い、その料金を持ち主に払わせる攻撃です。2024年5月に、クラウドセキュリティ企業のSysdigの調査チームが名付けました。
LLMは「大規模言語モデル」の略で、ChatGPTやClaude、Geminiの中身にあたる技術です。ジャッキングは「乗っ取り」の意味です。Sysdigは、ありふれた「LLM攻撃」や「クラウドジャック」と区別して検索しやすくするため、あえて「LLMジャッキング」という形にしたと説明しています。
まず要点を表にまとめます。
| 項目 | 内容 |
|---|---|
| 意味 | 盗んだ鍵(認証情報・APIキー)で他人のAIを使い、料金を払わせる攻撃 |
| 名付け親 | Sysdig(2024年5月) |
| 主な入口 | 漏れた・盗まれたクラウドの認証情報、GitHubなどに置かれたAPIキー、認証なしで公開されたAIのサーバー |
| 攻撃者の目的 | AIをただで使う、使用権を転売する、攻撃の道具に使う |
| 被害の例 | 1日10万ドル超、累計100万ドル(Googleの2026年11月の報告) |
| 狙われる人 | クラウドやAIのAPIを使う会社、APIキーを使って開発する個人 |
AIの料金は、使った量(トークン数)に応じてかかります。鍵さえあれば、攻撃者は持ち主と同じように最上位のモデルを好きなだけ呼び出せます。請求書が届くまで、持ち主は気づきにくいのが厄介なところです。
私は、LLMジャッキングを「AI版のなりすまし利用」と考えるのがいちばん分かりやすいと感じています。AIそのものが壊されるわけではなく、鍵を盗まれた時点で、財布ごと他人に渡しているのと同じです。
Googleの報告で分かったこと:1日10万ドル、累計100万ドル
Googleの脅威インテリジェンスグループ(GTIG)とMandiantは、2026年11月3日に公開した報告「The Rise of LLMJacking」で、2026年に対応した複数の事件をまとめました。被害額の大きさと、盗んだAIを売る分業が進んでいることが、今回の報告の柱です。
報告の主な内容は次のとおりです。
- 被害を受けたのは、北米・南米・アジア太平洋の、金融、小売、テクノロジー、運輸の組織
- 1つの事件で、1日に10万ドルを超える不正な請求が発生した
- アクセスを止めるまでに、累計で100万ドルに達した組織もある
- 入口の多くは、漏れた・盗まれたクラウドの認証情報(IAMの認証情報、サービスアカウントキー、GitHubのアクセストークン、ログイン中のセッションのトークン)
- 調べた事件の多くで、被害を受けた環境では、もともとAIのサービスが有効になっていなかった。攻撃者が盗んだ鍵で、Amazon BedrockやGemini APIなどを有効にしてから使っていた
Googleは、暗号資産を掘るために他人の計算資源を盗む「クリプトジャッキング」と比べて、LLMジャッキングは数時間で請求が急に膨らむ点が違うと指摘しています。今後、攻撃者はクリプトジャッキングよりLLMジャッキングを優先するようになるとも予想しています。
私がこの報告でいちばん重いと感じたのは、最後の「AIを使っていなかった環境」の話です。「うちはAIを導入していないから関係ない」は通用しません。クラウドの鍵を持っている時点で、AIの請求が来る入口を持っていることになります。
LLMジャッキングの仕組み:侵入から転売までの4段階
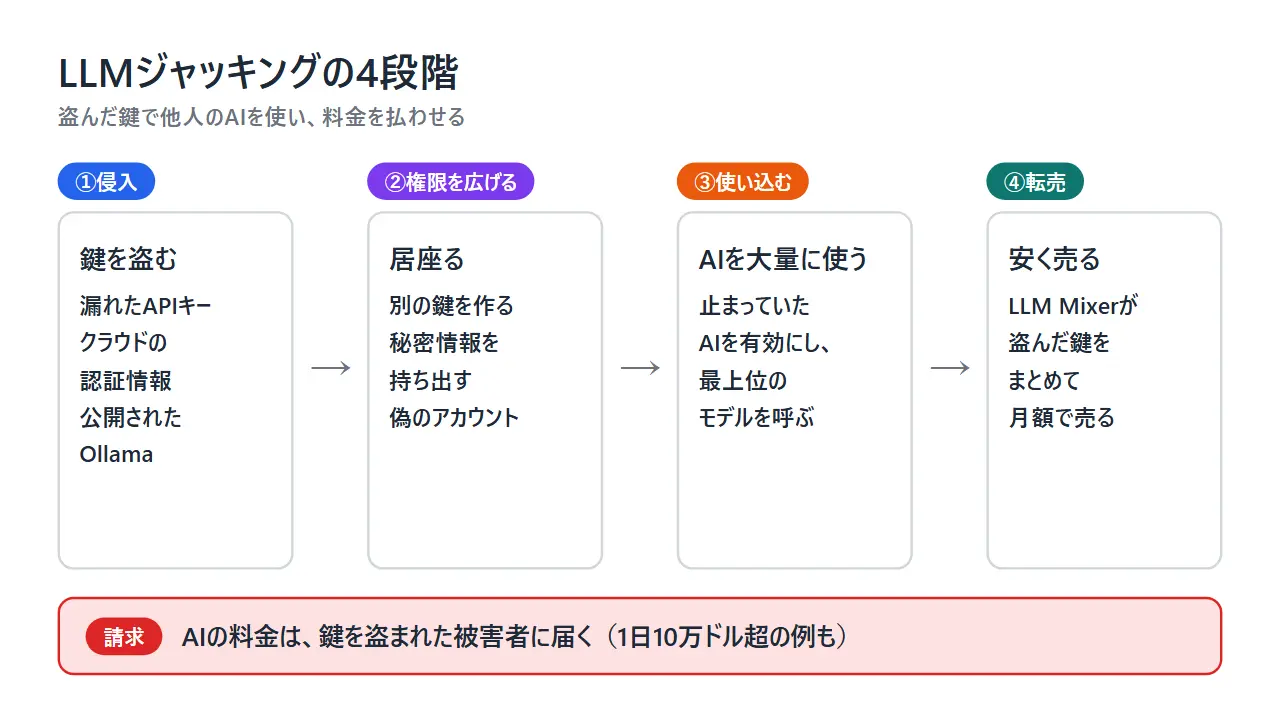
LLMジャッキングは、①侵入、②権限を広げる、③AIを使い込む、④転売、の4段階で進みます。最近は、侵入する者と転売する者が分かれた分業が目立ちます。
①侵入:漏れた鍵と、公開されたAIのサーバー
入口は大きく2つです。1つは、クラウドの認証情報やAIのAPIキーを盗むことです。GitHubの公開リポジトリに置かれたAPIキーを自動で集めたり、偽のログインページでトークンを入力させたりします。
もう1つは、インターネットに公開されたままのAIのサーバーです。手元でAIを動かすツールのOllamaは、初期設定では認証なしでポート11434で待ち受けます。Sysdigによると、世界130か国以上で約17万5,000台のOllamaが公開された状態にあると、独立した研究者が数えています。
Googleが報告した手口の中には、見つかりにくくする工夫もあります。
- 盗んだAPIキーが使えるかを、出力を1トークンだけにした小さなリクエスト(
max_tokens=1)で確かめ、監視の量のアラートに引っかからないようにする - 偽のページで、ログイン中のトークンを貼り付けさせ、パスワードと多要素認証(MFA)を回り込む
②権限を広げる:別の鍵を作り、居座る
入り込んだ攻撃者は、クラウドの中を調べ回ります。コードのリポジトリを複製して書き込まれた鍵を探し、権限の高いサービスアカウントの鍵を作り、秘密情報の保管庫から別のAPIキーやデータベースのパスワードを持ち出します。「請求の最適化ツール」のような名前の偽アカウントを作って居座る例もありました。
AIの利用をまとめて管理する中継ソフト(AIゲートウェイ)の弱点も狙われています。Googleは、LiteLLMの脆弱性(CVE-2026-40217)を使って、普通の鍵を管理者の鍵に格上げした例を挙げています。
③AIを使い込む:有効にして、大量に呼び出す
攻撃者は、止まっていたAIのサービスを有効にし、APIキーを追加で作って、最上位のモデルを大量に呼び出します。被害者のアカウントで従量課金の契約を結んだ例もあります。
利用の上限に引っかからないよう、短い期間だけ使うアカウントを作っては消す「使い捨て」のやり方も確認されています。2024年の最初の事例では、攻撃者はAIの利用ログの設定を確かめていました。ログを取っていない環境を選べば、何を入力したか残らないからです。
④転売:「LLM Mixer」が安く売る
盗んだアクセスは、攻撃者が自分で使うだけでなく、売られます。Googleは、盗んだ鍵をまとめ、利用量を測り、出どころを隠して売る中継の業者を「LLM Mixer」と呼んでいます。
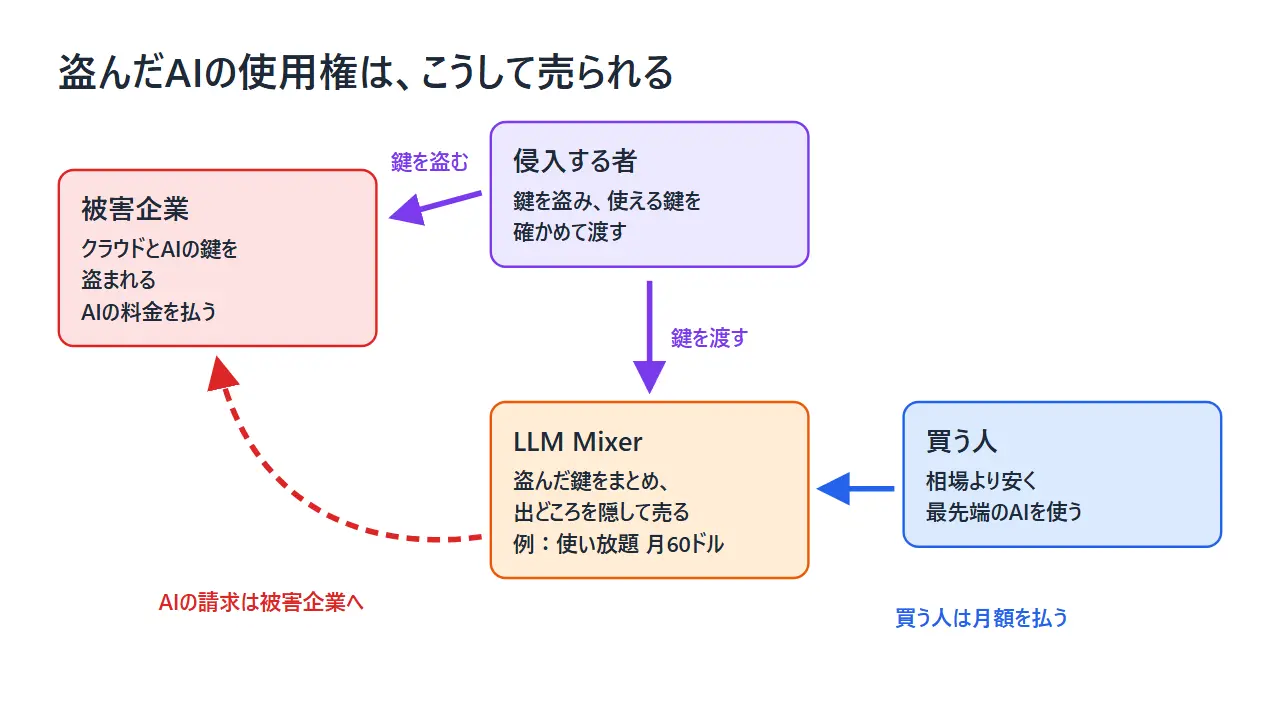
Googleが挙げた「Jet Night」は、その代表例です。
- 盗んだAPIキーで、8時間足らずで50万回以上のAPI呼び出しを行った
- 被害を受けた組織に、100万ドル近いトークンの費用を負わせた
- 最先端のモデルが使い放題という月額およそ60ドルのプランを売っていた。Googleは、同じ水準の普通のサービスは月100〜250ドルかかるため、盗んだ鍵がなければ成り立たない価格だと見ています
私は、この「分業」がいちばん怖い変化だと見ています。侵入する技術がなくても、月60ドルを払えば盗まれたAIを使えてしまいます。攻撃する側の入口が低くなるほど、狙われる鍵は増えます。
クリプトジャッキング・プロンプトインジェクションとの違い
LLMジャッキングは「他人の計算資源を勝手に使う」という点でクリプトジャッキングの仲間ですが、盗むものと被害の出方が違います。また、AIをだまして変な答えを出させるプロンプトインジェクションとは、狙う場所がまったく違います。
| 比べる点 | LLMジャッキング | クリプトジャッキング | プロンプトインジェクション |
|---|---|---|---|
| 盗む・悪用するもの | AIの使用権(鍵) | PCやクラウドの計算資源 | AIへの指示(入力) |
| 主な目的 | AIをただで使う、転売する、攻撃に使う | 暗号資産を掘る | AIに想定外の動きをさせる |
| 請求が積み上がる速さ | 数時間で急に膨らむ | 少しずつ | 直接の請求は少ない |
| 狙う場所 | クラウドの裏側(鍵、API) | サーバーや端末 | チャット画面や、AIが読む文書 |
Googleは、チャットボットをだましてコードを書かせるような「表側」の悪用と違い、LLMジャッキングは裏側のモデルそのものに直接アクセスすると説明しています。
関連する考え方として、セキュリティの団体OWASPは、生成AIアプリの10大リスクの1つに「無制限の消費(Unbounded Consumption)」を挙げています。その中の「Denial of Wallet(財布を狙う攻撃)」は、従量課金のAIを大量に使わせて提供者にお金の負担をかける攻撃で、LLMジャッキングの被害とよく似ています。
私は、セキュリティの話題としてはプロンプトインジェクションのほうが目立ちますが、お金の被害が大きいのはLLMジャッキングだと感じています。
これまでの主な事例:2024年の命名から2026年11月まで
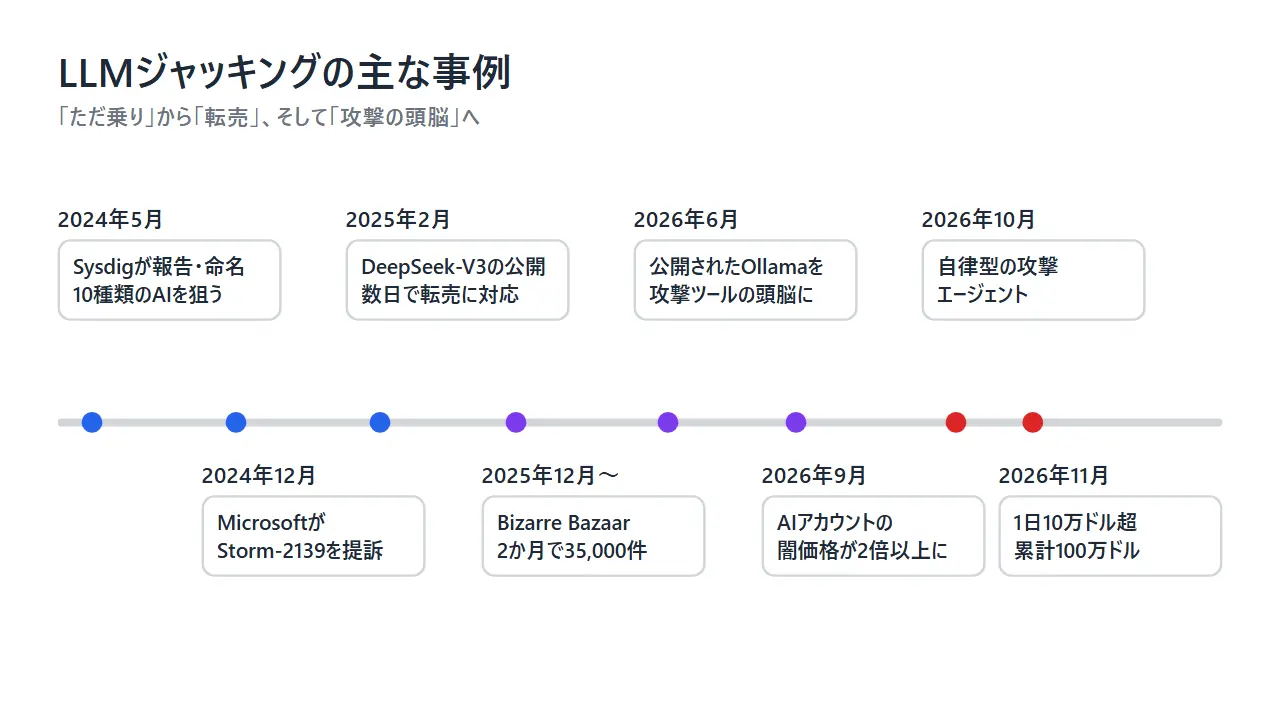
LLMジャッキングは、2024年に見つかってから2年半で、「ただ乗り」から「転売ビジネス」、さらに「攻撃の頭脳」へと広がりました。主な出来事を年表にします。
| 時期 | 出来事 |
|---|---|
| 2024年5月 | Sysdigが報告・命名。脆弱なLaravel(CVE-2021-3129)のサーバーから盗んだ鍵で、10種類のAIサービスを狙った |
| 2024年12月 | Microsoftが「Storm-2139」を提訴。盗んだAzure OpenAIの鍵で安全装置を外し、有害な画像を作らせていた |
| 2025年2月 | Sysdigが、DeepSeek-V3の公開(2024年12月26日)から数日で、盗んだアクセスを売る中継サーバーが対応していたと報告 |
| 2025年12月〜2026年1月 | Operation Bizarre Bazaar。公開されたAIのサーバーへの攻撃が、2か月で35,000件 |
| 2026年6月 | 公開されたOllamaを、自動で攻撃するツールの「頭脳」に使う例 |
| 2026年9月 | Googleが、AIのアカウントの闇取引の価格が2026年に2倍以上になったと報告 |
| 2026年10月 | Symantecが、公開されたAIを乗っ取って動く自律型の攻撃エージェントを捕まえる |
| 2026年11月 | Googleが、1日10万ドル超・累計100万ドルの被害を報告 |
2024年:Sysdigが最初に報告
Sysdigが最初に見つけた攻撃では、攻撃者は古い脆弱性の残るサーバーからAWSの鍵を盗み、AnthropicのClaudeなど10種類のAIサービスで使えるかを確かめていました。Sysdigは、気づかれずに上限まで使われた場合、被害は1日46,000ドルを超えると試算しています。
2024〜2025年:Microsoftの提訴と、DeepSeekへの素早い対応
Microsoftは2024年12月、Storm-2139と呼ぶ犯罪グループを米国の裁判所に訴えました。グループは、ネット上から集めた利用者の認証情報でAzure OpenAIなどに入り込み、安全装置を外して、有名人を題材にした性的な画像などを作らせていました。Microsoftはその後、中心人物として4人の名前を挙げています。
Sysdigは2025年2月、盗んだ鍵でAIを売る中継サーバーが、2024年12月26日に公開されたDeepSeek-V3に数日で対応していたと報告しました。ある中継サーバーでは、4.5日で約5万ドル分のAIが使われていました。月30ドルで30日分の利用権を売る中継サーバーも見つかっています。
2026年:転売が商売になり、攻撃の道具にもなった
2026年に入ると、LLMジャッキングははっきりした商売になりました。セキュリティ企業のPillar Securityは、おとりのサーバー(ハニーポット)で、2025年12月から2026年1月までに35,000件、1日平均972件の攻撃を記録しています。攻撃者は、認証のないOllamaやOpenAI互換のAPI、AIと外部のツールをつなぐMCPサーバーを探し、使えるものを30以上のAIを安く使えるとうたう闇のサービスで売っていました。
6月には、Sysdigが新しい使い方を見つけました。攻撃者は、公開されたままのOllamaを、標的を探して脆弱性を突く自動ツールの「頭脳」として使っていました。10月21日にはSymantecが、公開されたAIやAIゲートウェイ、MCPサーバーを探して乗っ取り、人の承認なしに最大10万ステップの攻撃を進めるよう指示された自律型のエージェントを、ハニーポットで捕まえたと報告しています。ただし、Symantecはこのエージェントが実際に被害を出したことは確認していません。
私は、2026年の変化を「盗んだAIで、さらに攻撃する」段階に入ったと見ています。AIの鍵を盗まれると、請求だけでなく、他人への攻撃の片棒を担がされるおそれもあります。
自分に関係ある?狙われやすい4つのもの
AIのAPIやクラウドを使っている人は、会社でも個人でも狙われます。ChatGPTやClaudeを月額プランのチャット画面で使っているだけなら、この攻撃の直接の対象にはなりにくいですが、APIキーを1本でも作った人は確認が必要です。
狙われやすいのは次の4つです。
- コードやGitHubに書き込んだAPIキー: 公開されたキーは、自動のプログラムに常に探されています
- クラウドの認証情報: AWS、Google Cloud、Azureの鍵やトークン。AIを使っていなくても、AIの請求につながります
- 認証なしで公開されたAIのサーバー: Ollamaや、OpenAI互換のAPI、MCPサーバー
- AIゲートウェイ: 複数のAIの鍵をまとめて預かる中継ソフト。破られると、すべての鍵が使われます
個人の被害も実際に出ています。米国の学生が学習用のコードにAPIキーを書いたままGitHubに公開し、約3か月使われて5万5,444ドルを請求された例があります(のちに免除)。1年前に作って放置していたClaudeのAPIキーを11日間使われ、1万6,000ドルを超える請求を自分で負担した利用者もいます。
Googleは2026年9月の報告で、情報を盗むマルウェアが、開発者のPCにあるAIツールの設定ファイルを狙うようになったと指摘しています。設定ファイルにはAPIキーがそのまま書かれていることがあるためです。
私は、最近広がっている「AIにコードを書かせて、そのまま公開する」作り方がいちばん危ないと感じています。AIに言われるままにキーを貼り付けたコードは、公開する前に必ず見直してください。
今日からできる対策:個人の開発者と会社でやること
対策の中心は、AIそのものではなく「鍵の管理」と「お金の上限」です。キーをコードに置かない、使っていないAIのサービスを止める、使用量の上限とアラートを入れる。この3つで、被害の多くは防ぐか、小さくできます。
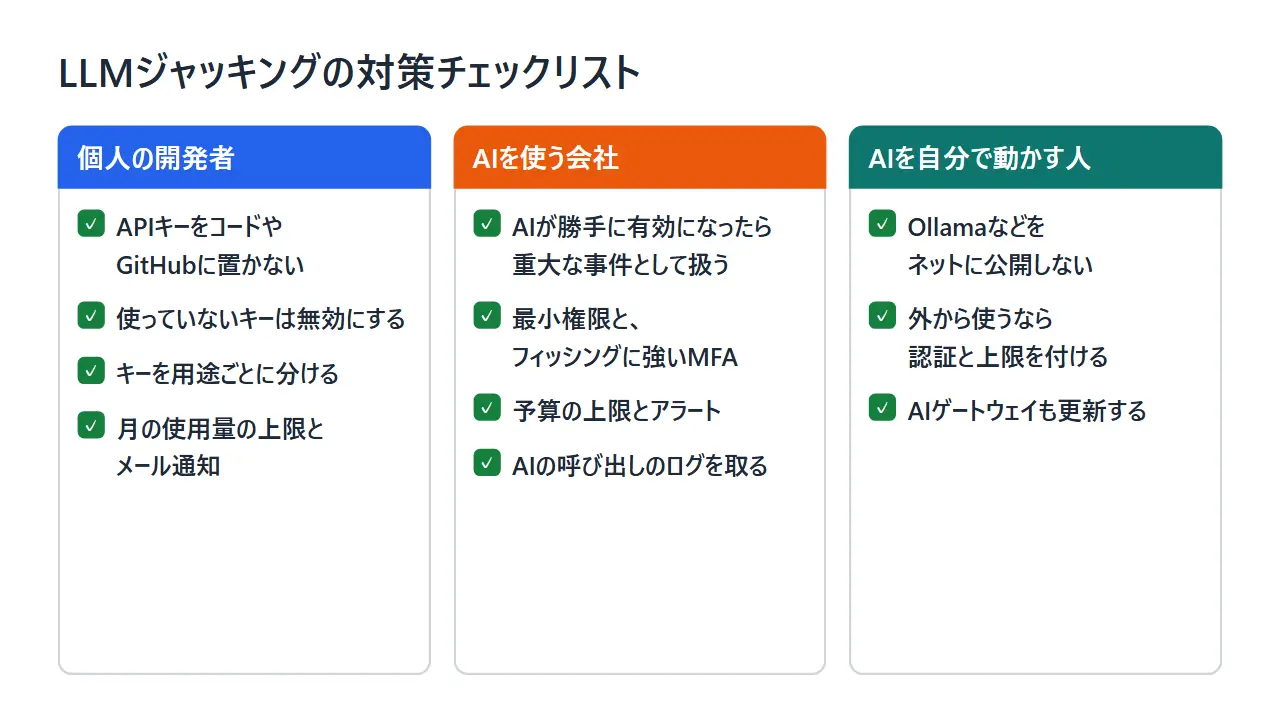
個人の開発者がやること
- APIキーをコードに直接書かず、環境変数や設定ファイルに分け、そのファイルはGitHubに上げない
- 使い終わったキー、何に使っているか分からないキーは無効にする
- キーは用途ごとに分け、1本を使い回さない
- AIのサービスの管理画面で、月の使用量の上限と、メールの通知を設定する
ClaudeのAPIは、開発者向けの管理画面の「制限」で月の上限を設定でき、上限に近づいたときのメール通知も追加できます。前払いのクレジット方式なので、残高の自動チャージを切っておけば、買った金額以上は使われません。Gemini APIも、プロジェクトごとに月の費用の上限を設定できます。
会社がやること
Googleは報告の中で、次の対策を挙げています。
- AIのサービスが勝手に有効になったら、重大なセキュリティ事件として扱う
- 最小権限:人やサービスアカウントには、必要な権限だけを与える。使わないなら、AIのサービスへのアクセスも拒否する
- フィッシングに強い多要素認証(MFA)を、クラウドの管理画面や開発者向けのサービスにかける
- 秘密情報は専用の管理サービスで保管し、鍵を自動で入れ替える
- GitHubなどのコードを自動でスキャンし、書き込まれたキーを見つける
- APIキーごとに、使えるモデル、環境(開発用・本番用)、使用量の上限を絞る
- 予算の上限とアラート、モデルごとの利用の上限を設定する
- LiteLLMなどのAIゲートウェイも、更新の対象に入れる
ログも大事です。AWSならCloudTrailで、Amazon BedrockでAIを呼び出す操作や、AIのモデルを使えるようにする操作、利用ログの設定を変える操作を見張るよう、Googleは勧めています。Google Cloudでは、AIの呼び出しを記録するログ(データアクセスの監査ログ)は初期設定で無効になっているため、自分で有効にする必要があります。
自分でAIを動かす人がやること
Ollamaなどを使う人は、AIのサーバーをインターネットに公開しないでください。どうしても外から使うなら、認証と利用の上限を付けます。Sysdigは、インターネットに公開したものは数時間のうちに見つかり、試される前提で守るよう勧めています。
私は、会社でも個人でも、まず「予算のアラート」から始めるのがいいと考えています。攻撃に気づく仕組みがなくても、今の時代は請求書がいちばん早い警報になるからです。
IBMの解説動画では、LLMジャッキングの流れと守り方を、図を描きながら7分ほどで説明しています(英語)。

動画では、攻撃者が守りの甘いクラウドに入り込み、AIを動かして持ち主に請求を回し、さらに中継サーバーで他人にも使わせる流れを説明しています。守り方としては、APIキーやパスワードを専用の保管庫で管理すること、社員が勝手に置いた「シャドーAI」を見つけることを挙げています。
もし被害にあったら:まずキーを止める
APIキーが漏れた、身に覚えのない請求が来た、というときは、まずキーを無効にして、使われ続けるのを止めてください。そのあとで、利用のログを確かめ、サービスの提供元に相談します。
- 漏れたキー、怪しいキーをすぐに無効にし、新しいキーを作り直す
- クラウドなら、知らないアカウント、鍵、有効になったAIのサービスがないかを確かめ、止める
- 利用のログと請求の明細を保存する
- サービスの提供元のサポートに連絡し、不正利用だと伝える
- 会社なら、情報システムやセキュリティの担当に報告する
注意したいのは、返金や免除が約束されているわけではないことです。APIキーの管理は利用者の責任とされ、全額を負担した例もあります。免除された例もありますが、再審査を経てようやく認められたものが多いとされます。だからこそ、上限とアラートを先に入れておくことが大切です。
よくある質問
LLMジャッキングとプロンプトインジェクションは何が違う?
LLMジャッキングは、盗んだ鍵でAIを勝手に使い、料金を払わせる攻撃です。プロンプトインジェクションは、AIへの入力に細工をして、想定外の答えや動きをさせる攻撃です。前者は「鍵」を、後者は「指示」を狙います。
個人でAPIキーを使っているだけでも狙われる?
狙われます。GitHubなどに公開されたキーは、自動のプログラムに常に探されています。個人の学生が5万ドルを超える請求を受けた例もあるので、キーを公開しないことと、使用量の上限の設定をしておきましょう。
ChatGPTやClaudeの月額プラン(チャット)を使っているだけでも関係ある?
チャット画面だけで使っているなら、この攻撃の直接の対象にはなりにくいです。ただし、AIのアカウントそのものも闇で売買されているので、パスワードの使い回しをやめ、多要素認証を設定しておくと安心です。
APIキーをGitHubに上げてしまったら、まず何をすればいい?
すぐにそのキーを無効にして、新しいキーを作り直してください。そのあと、利用のログと請求に不審な動きがないかを確かめます。
身に覚えのない高額請求が来たら払わないといけない?
返金や免除は約束されていません。キーの管理は利用者の責任とされることが多く、全額を負担した例もあります。まずキーを止め、ログと明細を保存して、サービスの提供元に不正利用として相談してください。
AIの鍵とお金の上限を、今日のうちに見直そう
LLMジャッキングは、AIの使い方ではなく「鍵の置き場所」が狙われる攻撃です。Googleの報告で、被害額が1日10万ドルを超え、盗んだAIを売る業者まで現れていることがはっきりしました。
- LLMジャッキングは、盗んだ鍵で他人のAIを使い、料金を払わせる攻撃
- Googleの報告では、1日10万ドル超、累計100万ドルの被害。AIを使っていなかった環境でも起きている
- 盗んだアクセスは「LLM Mixer」がまとめて安く売っている
- 入口は、漏れたAPIキー、クラウドの認証情報、公開されたままのAIのサーバー
- 対策の中心は、キーをコードに置かない、使っていないAIを止める、上限とアラートを入れる
まずは今日、自分が作ったAPIキーの一覧を開いて、使っていないキーを消し、月の使用量の上限とメールの通知を設定してください。会社でクラウドを使っているなら、AIのサービスが知らないうちに有効になっていないか、担当の人と一緒に確かめておきましょう。