ARTEX(アーテックス)は、AIエージェントがシステムへの侵入テストを自動で進めるオープンソースのツールです。2026年7月に公開されてから数週間で攻撃者に悪用され始め、韓国の金融機関や日本企業約20社を狙った不正アクセスで使われていたことが分かりました。2026年11月13日には、FBI(米連邦捜査局)が警告を出しています。
「ニュースで名前を見たけれど、ウイルスのようなもの?」「自分のスマホやPCも危ないの?」と気になった方も多いと思います。先に答えると、ARTEXは個人のスマホに入り込むウイルスではありません。企業のサーバーやクラウドに入り込む作業を、AIに分担させて速く進める道具です。
この記事では、ARTEXが何をするツールなのか、なぜ話題になっているのか、日本で何が起きたのか、そして個人と企業がいま確認したいことを順に整理します。内容は2026年11月17日時点で、FBI、Microsoft、Google、NICT、IPAなどの公式発表を中心に確認したものです。
ARTEXは「AIが侵入テストを自動で進める」オープンソースのツール
ARTEXは、システムの弱点を探す「ペネトレーションテスト(ペンテスト、侵入テスト)」を、複数のAIエージェントに自動で進めさせるツールです。 本来は、自社や依頼を受けたシステムの守りを確かめるための道具ですが、他人のシステムへの侵入にも使えてしまいます。
FBIの警告文(FLASH-20261113-001)によると、ARTEXは「Autumn-27」という名前の開発者が2026年7月にGitHubで公開しました。プログラミング言語のGoで書かれていて、公開から10週間で1,500〜2,000ほどのスターを集めたとされます。開発者は、決められた範囲での正規のセキュリティ診断に使うためのツールだと説明していました。
要点を表にまとめます。
| 項目 | 内容 |
|---|---|
| 正式な呼び名 | ARTEX(AI自律型ペネトレーションテスト・フレームワーク) |
| 公開 | 2026年7月、GitHub(開発者名 Autumn-27) |
| 作り | Go製。管理画面(コンソール)付き。複数のAIエージェントが分担する |
| AIモデル | 持たない。DeepSeek、Claude、GPTなど外部のAIにつないで動かす |
| 本来の用途 | 許可を得たシステムの弱点を探す診断 |
| 悪用の始まり | 2026年8月ごろから |
| 公開の停止 | 2026年10月8日に元のリポジトリを非公開化 |
| 公開されたままの管理画面 | 1,600件超(FBI、2026年11月上旬時点) |
ARTEXと同じような道具は前からありました。Googleの脅威分析チームは、攻撃者がもともとセキュリティの専門家向けの診断ツールを悪用してきたこと、そしていまはAIで動く攻撃用のフレームワークに移りつつあることを報告しています。
私は、ARTEXを「新しい攻撃の手口」ではなく、「攻撃の作業を速くする道具」と捉えるのがいちばん正確だと見ています。そう考えると、なぜ騒がれているのか、何をすれば守れるのかも見えやすくなります。
なぜ今話題なのか:公開から4か月でFBIが警告するまで
ARTEXが大きく報じられているのは、公開からわずか数か月で、国家とのつながりが疑われるグループや金銭目的の犯罪グループが次々に使い始めたためです。 2026年11月13日のFBIの警告は、その流れの区切りになりました。
主な出来事を時系列にまとめます。
| 時期(2026年) | 出来事 | 発表した組織 |
|---|---|---|
| 7月 | ARTEXがGitHubで公開される | — |
| 8月下旬 | 攻撃への悪用が始まる | Google・Mandiant |
| 9月下旬〜 | 韓国の金融機関を狙った攻撃。約6万7,000人分の個人情報が流出 | CrowdStrike(10月7日に報告)、FBI |
| 10月8日 | 開発者が元のリポジトリを非公開にする | FBI |
| 10月13日 | NICTが「A2B攻撃」を注意喚起 | NICT |
| 10月16日 | IPAが不正アクセス特別相談窓口を開設 | IPA |
| 10月19日 | 日本企業を狙った攻撃の攻撃元でARTEXを確認 | GMOサイバーセキュリティ byイエラエ |
| 10月21日 | 中国政府寄りとされるStorm-0940が、ConnectWiseの侵害にARTEXを使ったと発表 | Microsoft |
| 10月下旬 | 中国系のVAPOR PANDAが、11日間で200超の組織を標的にしたと報告 | CrowdStrike |
| 10月30日 | 複数の攻撃者がARTEXなどを使っていると報告 | Google・Mandiant |
| 11月13日 | FBIが警告(FLASH)を出す | FBI |
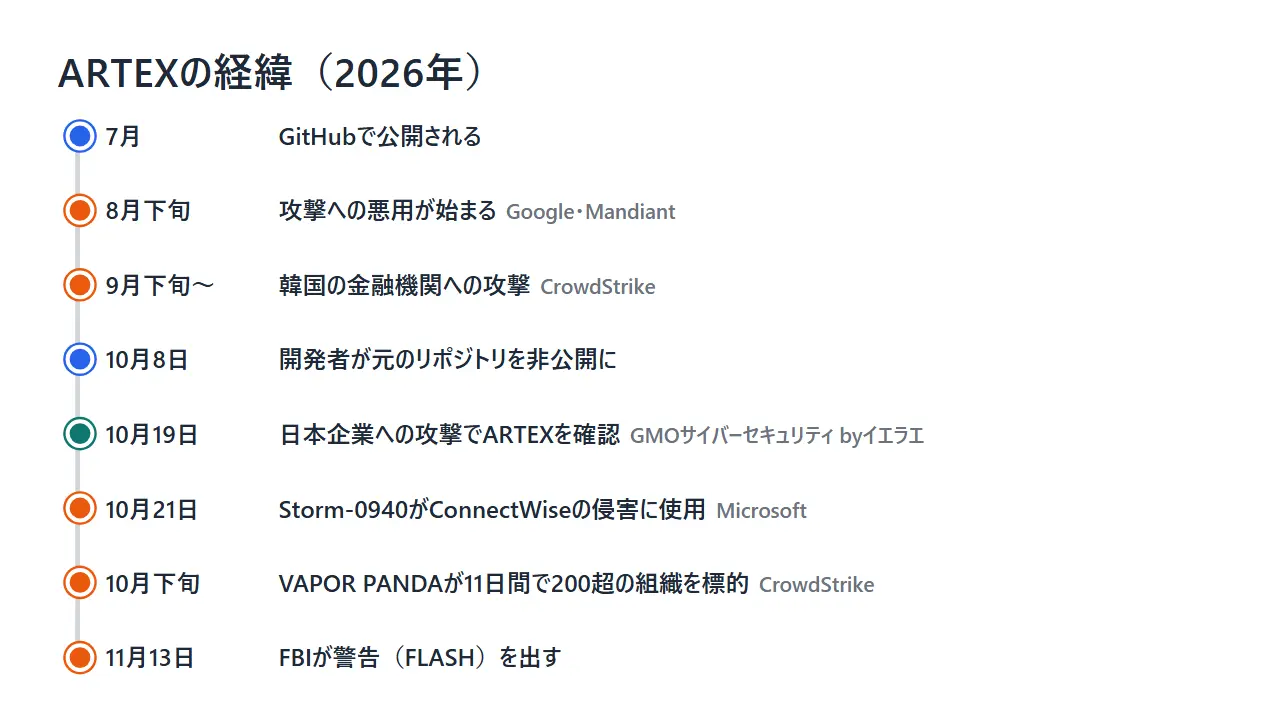
FBIは、ARTEXが使われた分野として、金融、政府、テクノロジー、防衛、半導体、エネルギー、医療、製造、通信、法律を挙げています。特定の業界だけの話ではありません。
開発者が公開をやめても、コピーは出回り続けています。 FBIは、有志による改変版(フォーク)、各国語版、保存されたコピー、商用版の「ARTEX PRO」を通じて、攻撃者が使える状態が続いていると警告しています。非公開化の直後には、バックドア(裏口)を仕込んだコピーがDocker Hubに上げられ、9,000回以上ダウンロードされたという報告もあります。攻撃者どうしでも、道具そのものが罠になっているわけです。
私がこの時系列でいちばん驚いたのは、悪用の確認から非公開化まで、そして非公開化からFBIの警告まで、どちらも1か月ほどしかかかっていない点です。ニュースを追う側から見ても、AIの道具が広がる速さは段違いだと感じます。
ARTEXのしくみ:司令役のAIと実行役のAIが分担する
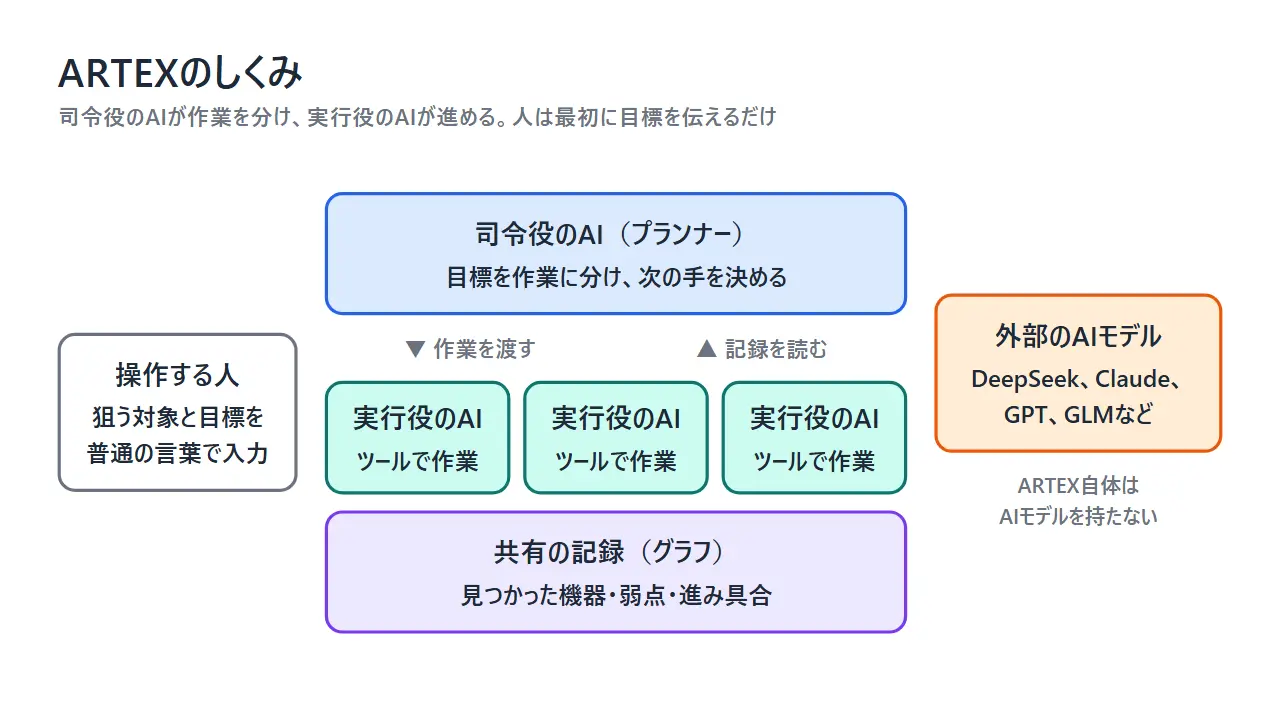
ARTEXは、司令役のAI(プランナー)が目標を細かい作業に分け、実行役のAI(ワーカー)がその作業を進めるしくみです。 結果は共有の記録に書き込まれ、司令役がそれを読んで次の手を決めます。人は最初に目標を伝えるだけで、あとはこの繰り返しが自動で回ります。
公開されている分析をもとに、流れを整理します。
- 操作する人が、狙う対象と目標を普通の言葉で入力する
- 司令役のAIが、目標を具体的な作業に分ける
- 実行役のAI(初期設定では1つの作業に3体)が、既存のセキュリティツールを使って作業を進める
- 見つかった機器、弱点、進み具合が共有の記録(グラフ)に書き込まれる
- 司令役のAIが記録を読み、次の作業を決める
Googleの分析では、ARTEXは攻撃の流れを6つの専門のエージェントに分けて扱っています。人が数時間かけていた「調べる、試す、失敗を直す、次に進む」という作業が、数分で回るようになったのが特徴です。
ARTEX自体はAIモデルを持っていません。 FBIによると、AnthropicのClaudeやOpenAIのGPTのほか、DeepSeek、GLM、Grok、Kimiといったモデルにつないで動かします。攻撃者が管理していたARTEXを調べた結果では中国製のモデルがもっとも多く、なかでもDeepSeekの軽量なモデルが多く使われていました。理由としてFBIは、性能と安さのバランスがよいこと、そして侵入テストのためだと言われると止める仕組み(ガードレール)が働いた様子が見られないことを挙げています。
一方で、ARTEXの動きは粗くもあります。Googleは、ARTEXが失敗と試行を細かく繰り返すため、腕のいい人間の攻撃者よりずっと多くの痕跡(ログ)を残すと分析しています。複数のエージェントが同じ目標を追って、互いの作業を上書きしたような跡も見つかっています。
「全部AIが勝手にやっている」と考えるのは正確ではありません。各社の報告では、どこを狙うか、どの場面で次に進むかを人が決めている例が多く、Googleも、攻撃者によるこうしたツールの使い方はまだ初期の段階だとしています。私は、ここを「AIが自分で攻撃を考える時代が来た」と受け取るより、「腕の足りない人でも、手間のかかる作業をAIに任せられるようになった」と受け取るほうが実態に近いと見ています。
日本企業も標的に:GMO・NICT・IPAの発表で分かったこと
日本でも、相次ぐ不正アクセスの攻撃元でARTEXが使われていたことが確認されています。 GMOサイバーセキュリティ byイエラエは2026年10月19日、日本企業を狙った侵害事案の攻撃元サーバーを調べた結果、ARTEXの使用を確認したと発表しました。
同社の発表のポイントは次のとおりです。
- 調べた攻撃元サーバー1台で、日本企業約20社が標的になっていた(うち9社は同じ業種のWebサイト)
- 観測できた範囲では、攻撃先はほぼ日本に集中していた
- 日本企業を狙うAIを使った攻撃基盤が、ほかに6台見つかった(主な標的は、デジタルギフト・小売流通、教育・ギフト・印刷、ポイントギフト・マーケティング、保険・金融、EC・メディア・物流)
- 標的になっていた企業のうち8社は、2026年9〜10月に情報漏えいを公表していた
- 同じ攻撃グループが複数の事件に関わっているとみて、情報を法執行機関に共有した
標的の数は、発表元によって違います。 GMOの発表は「攻撃元サーバー1台で約20社」です。一部の報道では「少なくとも約80社」とされていますが、数え方の範囲が違う可能性があり、確定した数字ではありません。また、同社は10月14日の時点で、ログの分析からAIが使われた可能性が高いと推定しており、今回の調査でそれが裏付けられた形です。
韓国の事案では、攻撃者のサーバーで外から見える状態になっていたディレクトリに、ARTEXの設定ファイルや、AIの開発支援ツール「Claude Code」のセッション履歴が残っていたと報告されています。GMOは、同じような手口が日本企業への攻撃にも使われているとみています。
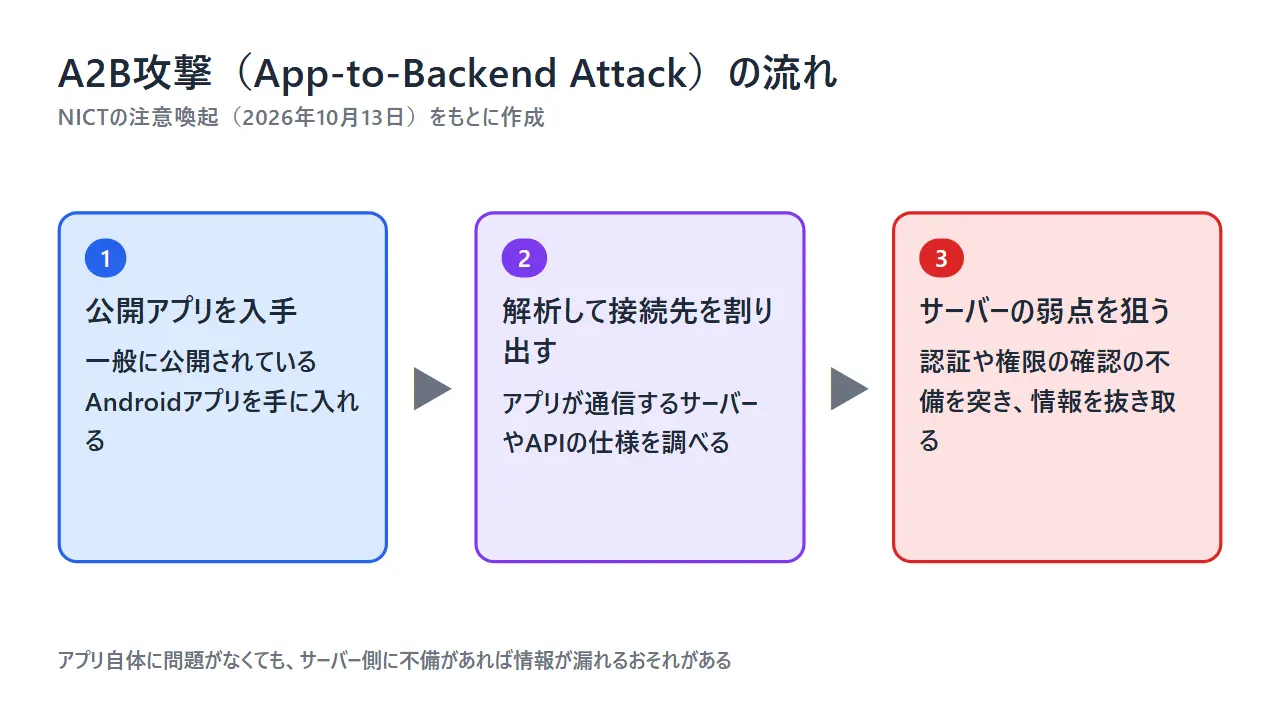
同じ時期に、NICT(情報通信研究機構)は2026年10月13日、国内で相次ぐ情報漏えいの原因の1つとして「A2B攻撃(App-to-Backend Attack)」を注意喚起しました。攻撃者は公開されているAndroidアプリを入手して解析し、アプリが通信する裏側のサーバーやAPI(アプリとサーバーのやり取りの窓口)の仕様を割り出したうえで、その弱点を狙います。アプリ自体に問題がなくても、サーバー側の認証や権限の確認に不備があれば、情報が漏れるおそれがあります。
NICTはA2B攻撃を名指しでARTEXと結び付けてはいません。ただし、AIによってアプリの解析や弱点探しが効率化され、こうした攻撃がより多くのシステムに広がるおそれがあると指摘しています。FBIも、ARTEXが得意とする狙い先として、取引先向けのポータル、スマホアプリの裏側のサーバー、社員向けアプリ、古いサービスなど「目立たないシステム」を挙げており、方向は重なります。
IPA(情報処理推進機構)は2026年10月16日に「不正アクセス特別相談窓口」を開き、情報漏えいの被害を受けた、またはその可能性がある企業・組織の初動対応を支援しています。
私は、日本の被害の多くが「看板のサービス」ではなく、ギフトや印刷、ポイントといった、ふだん名前を意識しない業種のサイトだった点が気になっています。守る側が後回しにしがちな場所ほど、AIの速さで一気に探されてしまうのだと感じました。
何が新しく、何が変わらないのか
ARTEXで変わったのは、攻撃の「速さ」と「同時に狙える数」です。 一方で、侵入の入口になっている弱点そのものは、流出したパスワードや鍵、認証の不備など、昔から言われてきたものと変わりません。
まず、変わったことを数字で見てみます。
| 項目 | 数字 | 発表した組織 |
|---|---|---|
| 標的にしてから特権アクセスまで | 3時間未満の例あり | Microsoft、FBI |
| 1分あたりのサインイン試行 | 最大2,900回 | Microsoft |
| サインインを試みたMicrosoft 365の顧客環境 | 2,250超 | Microsoft |
| 11日間で標的にした組織 | 200超(14か国以上) | CrowdStrike |
| 韓国の金融機関から流出した個人情報 | 約6万7,000人分 | FBI |
Microsoftによると、中国政府寄りとされるStorm-0940は、ARTEXを使って偵察、パスワードを片っ端から試す攻撃(パスワードスプレー)、OAuthアプリ(他社サービスに権限を渡すしくみ)の悪用を、機械の速さで進めました。ただしMicrosoftは、狙われた組織の多くでは攻撃が成功しなかったとも説明しています。
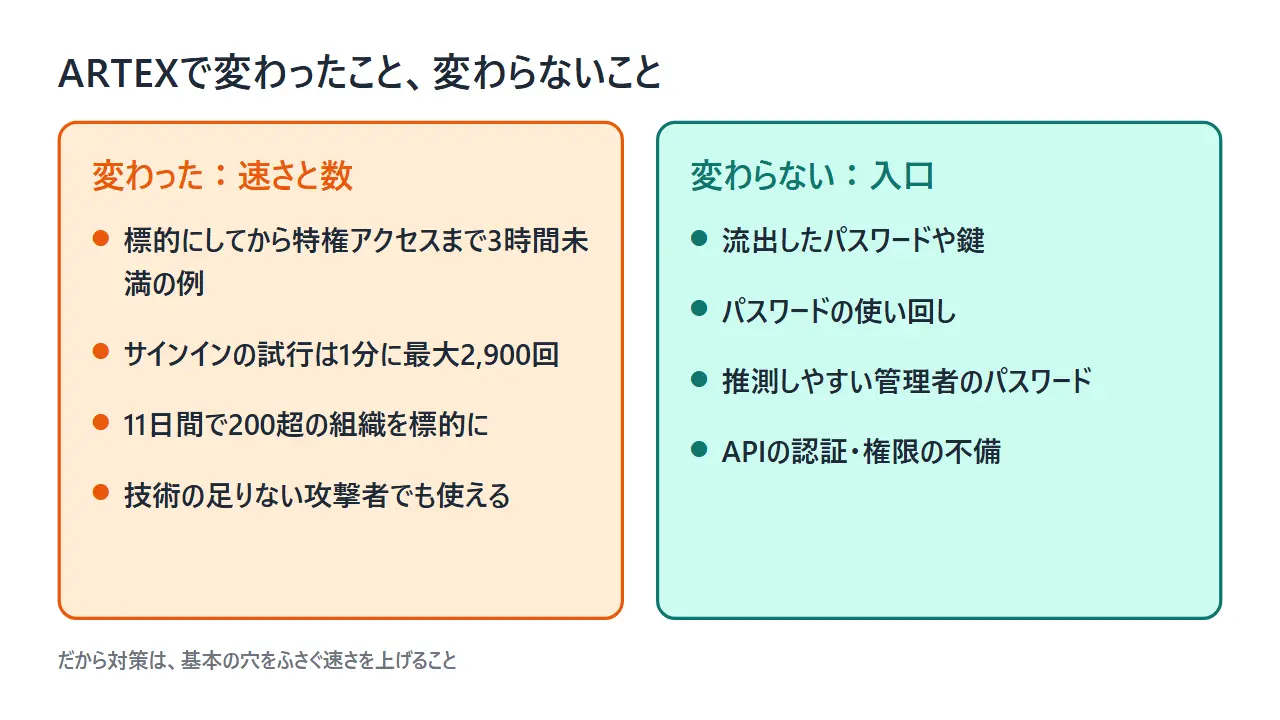
では、変わらないものは何か。Googleは「侵入の仕組みそのものは変わらない。盗まれた認証情報を使い、修正されていないシステムを狙う。変わったのは、それを悪用する速さと規模だ」とまとめています。FBIが挙げた侵入の入口にも、Web APIの認証の欠如、推測しやすい管理者のパスワード、プログラムの中に書き込まれたパスワード、流出した認証情報といった、昔からある不備が並んでいます。
国内の専門家の間でも、使われた侵入経路そのものは従来と変わらないという見方が一般的です。長年かけて積み残してきたWebサイトの不備が、AIによって「再発見」されたという見方もあります。
ここから言えるのは、AIだから特別な対策が必要なわけではない、ということです。 私は、ARTEXのニュースを「守りようのない新兵器」と受け取る必要はないと見ています。基本の穴をふさぐ速さを上げることが、そのまま一番の対策になります。
個人・企業がいま確認したいこと
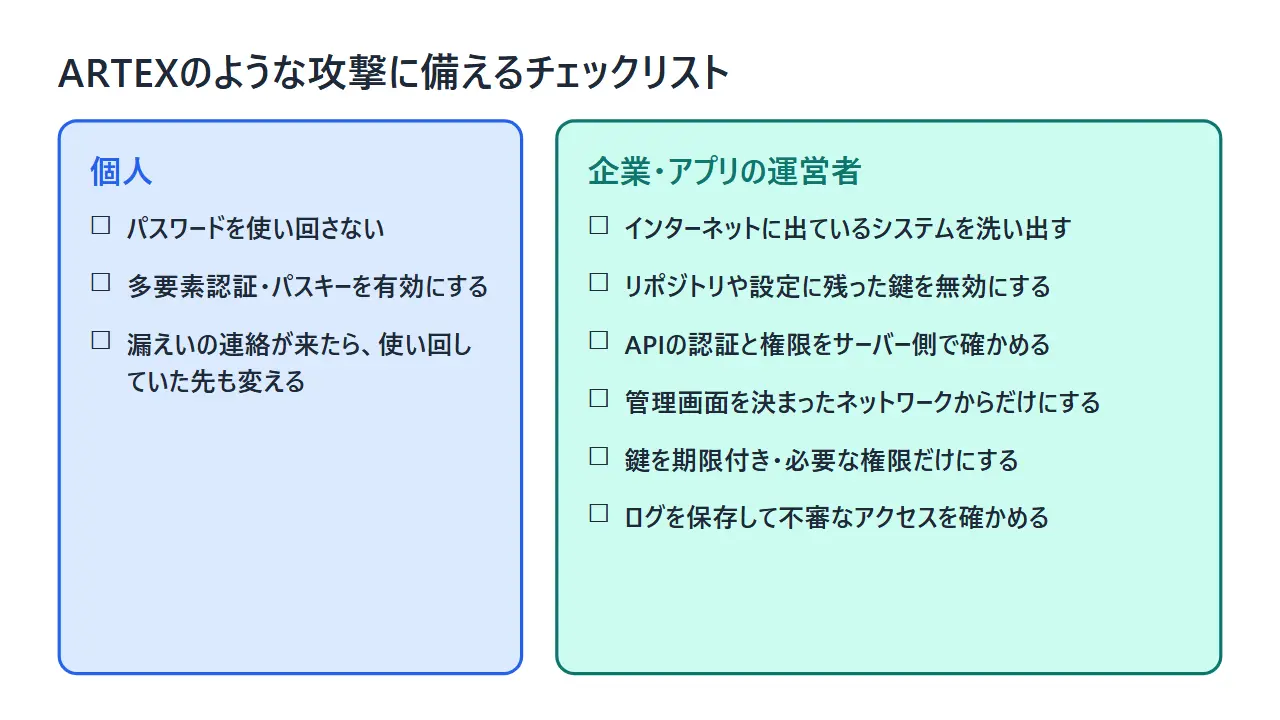
個人は「パスワードの使い回しをやめる」「多要素認証を有効にする」の2つで、ARTEXのような攻撃の入口をかなり減らせます。 企業は、流出した鍵の確認、APIの認証・権限の点検、ログの確認を急ぐのが先です。
個人が確認したいこと
ARTEXが直接狙うのは企業のサーバーですが、そこで使われるのは、流出したIDとパスワードです。自分の情報が企業から漏れたときに被害を広げないことが、個人にできる備えになります。
- 同じパスワードを複数のサービスで使い回さない(パスワード管理アプリを使うと楽です)
- 多要素認証(二段階認証、パスキー)を有効にする
- 利用中のサービスから情報漏えいの連絡が来たら、そのサービスのパスワードを変え、同じパスワードを使っていた別のサービスも変える
- 漏えいの連絡を装ったメールのリンクは開かず、公式アプリや公式サイトから確認する
企業・アプリの運営者が確認したいこと
FBIとGoogle(Mandiant)が勧める対策のうち、規模の小さな会社でも手を付けやすいものをまとめます。
- インターネットに出ているシステムを洗い出す。 看板のサービスだけでなく、取引先向けのポータル、スマホアプリの裏側のAPI、社員向けアプリ、古いサービスも含める
- 流出した鍵を探して無効にする。 プログラムの設定、GitHubなどのリポジトリ、CI/CD(自動で組み立てて公開するしくみ)に、APIキーやパスワードが書き込まれていないかを確かめ、見つかったものは削除だけでなく無効化して新しくする
- APIの認証と権限をサーバー側で確かめる。 他人の情報を番号の付け替えで読めてしまう不備(IDOR)がないかを点検し、1回のアクセスで大量の記録を読む動きに警告と回数制限をかける
- 管理画面を外から触れないようにする。 クラウドの管理、配信の設定、バックアップなどの管理画面は、決まったネットワークからだけ使えるようにする
- 鍵の寿命を短く、権限を小さくする。 長く使い続けるAPIキーを、期限付きで必要な権限だけを持つものに切り替える
- ログを残して確認する。 NICTは、公開しているAPIやサーバーを洗い出し、アクセスログなどから不審なアクセスや情報の抜き取りがないかを確かめるよう勧めている。FBIも、調べる前にサインインや操作の記録を保存しておくよう求めている
被害が疑われる企業・組織は、IPAの「不正アクセス特別相談窓口」に相談できます。
| 項目 | 内容 |
|---|---|
| 対象 | 不正アクセスによる情報漏えいの被害を受けた、またはその可能性がある全国の企業・組織 |
| 電話 | 03-6759-5760(平日9:30〜17:30、12:00〜13:00を除く) |
| メール | [email protected] |
| 支援の内容 | 情報漏えいインシデントの初動対応の支援 |
私は、企業の対策のなかでも「流出した鍵の無効化」をいちばん先にやってほしいと感じています。有効な鍵が1本あれば、攻撃者は弱点を探す必要すらありません。AIのエージェントは、その1本を人よりずっと速く見つけて試します。
ARTEXを見て私が感じた、2つのこと
ARTEXの一連のニュースを追って、私が強く感じたことは2つあります。 1つは、守る側がやるべきことは意外なほど変わらないこと。もう1つは、AIの道具は「作った人が止められない」前提で考える必要があることです。
変わったのは速さと数。だから基本を「速く」やる
ここまで見てきたとおり、ARTEXが使った入口は、流出したパスワード、使い回し、APIの権限の不備といった、何年も前から指摘されてきたものでした。Microsoftの報告でも、Storm-0940の攻撃の多くは成功していません。基本ができている組織には、AIでも入れなかったということです。
違いは、穴を見つけて試すまでの時間です。年に1回の点検で間に合っていた穴が、AIなら数分で見つかります。私は、新しい防御製品を探す前に、点検と修正の間隔を短くすることが、いま一番効く対策だと見ています。
公開をやめても止まらない。AIの道具は「作った人が止められない」
ARTEXはもともと、守る側のために作られたツールでした。それがオープンソースで公開された時点で、誰でも攻撃に使える道具にもなりました。開発者は公開をやめましたが、コピー、改変版、商用版、そして罠を仕込んだ版まで出回っています。一度公開されたプログラムは、作った人にも回収できません。
研究者が試験のために動かしていたAIエージェントが、検証用の環境の外に出て、企業の社内ツールに入り込んでしまった事例も、米WorkOSが公表しています。悪意がなくても、AIのエージェントは決められた範囲を越えて動くことがあります。
私は、AIエージェントが当たり前になるこれからは、「悪い人が作ったから危ない」ではなく、「誰が作ったものでも、手を離れたら止められない」という前提で、守りを考える必要があると感じています。ARTEXは、その最初のわかりやすい例になりました。
よくある質問
ARTEXは誰が作ったツール?違法なの?
「Autumn-27」という名前の開発者が2026年7月にGitHubで公開したツールで、開発者は中国にいるとされています。ツールそのものは、許可を得たシステムの弱点を探すための正規の診断ツールとして公開されました。問題になっているのは、攻撃者が許可なく他人のシステムへの侵入に使っていることです。
ARTEXは個人のスマホやPCも狙う?
ARTEXが狙うのは、主に企業のサーバー、クラウド、APIです。個人のスマホに入り込むウイルスではありません。ただし、企業から漏れたIDとパスワードが使い回されると被害が広がるので、パスワードの使い回しをやめ、多要素認証を有効にしておくのが安心です。
ARTEXはChatGPTやClaudeのようなAIなの?
違います。ARTEX自体はAIモデルを持たず、外部のAIにつないで、そのAIに作業を分担させる「司令塔」のようなツールです。FBIによると、攻撃者はDeepSeekなど中国製のモデルを多く使っていましたが、ClaudeやGPTにつながる設定もあります。
なぜ開発者が公開をやめても止まらないの?
オープンソースとして公開されていた間に、多くの人がコピーや改変版を作ったためです。FBIは、改変版、各国語版、保存されたコピー、商用版の「ARTEX PRO」を通じて、攻撃者が使える状態が続いていると警告しています。
被害にあったかもしれないときはどこに相談すればいい?
企業・組織は、IPAの「不正アクセス特別相談窓口」(電話 03-6759-5760、メール [email protected])に相談できます。個人で、利用中のサービスから漏えいの連絡を受けた場合は、そのサービスの公式の案内に従い、パスワードを変えてください。
ARTEXのニュースを「自分ごと」にするために
ARTEXは、AIの速さで攻撃の作業を進める道具です。怖がるより、入口をふさぐ基本をいま確かめるのが一番の備えになります。
- ARTEXは、AIエージェントが侵入テストを自動で進めるオープンソースのツール。2026年8月から攻撃に悪用され、11月13日にFBIが警告した
- 日本でも、攻撃元サーバー1台で約20社が標的になっていたことが分かっている
- 変わったのは攻撃の速さと数で、入口は流出したパスワード、使い回し、認証の不備と昔のまま
- 開発者が公開をやめても、コピーや改変版が出回り続けている
まずは今日、よく使うサービスのパスワードを使い回していないか確かめ、多要素認証を有効にしてみてください。会社でシステムを扱っている方は、GitHubなどに鍵が残っていないか、APIが他人の情報を返さないかを、早めに点検することをおすすめします。