使っているサービスが突然止まり、理由が「ランサムウェア攻撃」だと知らされる。そんな場面が、通販や動画サービス、病院、自治体のホームページで起きています。自分のデータは無事なのか、自分は何をすればよいのか、ニュースを見ても分かりにくいところです。
この記事では、ランサムウェアの仕組みと、国内外の11の被害事例、そこから見える共通点、個人と小さな会社ができる備えを順に説明します。読み終えるころには、失うと困るデータをどこに置けばよいかを、自分で決められるはずです。内容は2026年10月時点で、被害を受けた組織や公的機関が公表した資料を確認したものです。
ランサムウェアとは、データを「人質」に取って金銭を要求する不正プログラム
ランサムウェアとは、データを使えなくしたうえで、元に戻すことと引き換えに金銭を要求する不正プログラムです。 「Ransom(身代金)」と「Software(ソフトウェア)」を組み合わせた造語で、IPAのランサムウェア対策特設ページもこの定義を使っています。
被害の大きさは、数字で見るとつかみやすくなります。国内の状況を1つの表にまとめます。
| 項目 | 数値 |
|---|---|
| 国内の被害報告件数(2026年上半期) | 123件(半期として、統計を取り始めた2020年下半期以降で最多) |
| 被害を受けた組織のうち中小企業の割合 | 約6割 |
| 侵入経路のうちVPN機器の割合 | 約5割 |
| 復旧に総額1,000万円以上かかった組織の割合 | 6割 |
| 1か月未満で復旧できた組織の割合 | 5割弱 |
| IPA「情報セキュリティ10大脅威 2026」組織向けの順位 | 1位(11年連続で選出) |
2026年10月時点で確認した数値です。
件数や割合は警察庁が2026年9月に公表した資料によるもので、順位はIPAの「情報セキュリティ10大脅威 2026」によるものです。私がこの表でいちばん重いと感じるのは、半数以上の組織が復旧に1か月以上かかっている点です。ランサムウェアは「感染したかどうか」よりも、「どれだけ早く戻せるか」で被害の大きさが決まります。
侵入から脅迫まで。ランサムウェア攻撃の仕組みと3つの原則
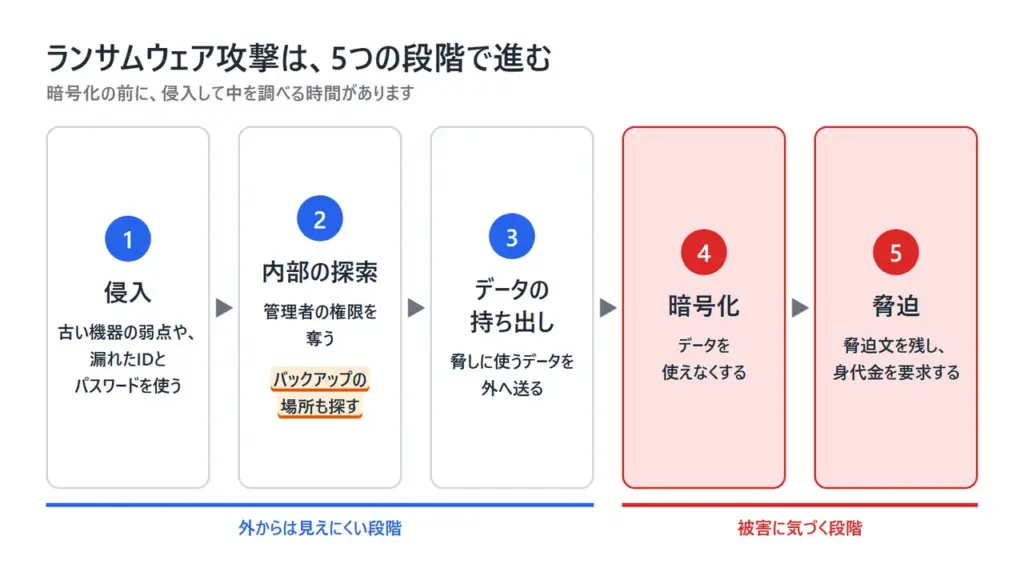
攻撃は、侵入、内部の探索、データの持ち出し、暗号化、脅迫の順に進みます。いきなりファイルが暗号化されるわけではなく、その前に攻撃者が組織の中を調べる時間があります。
警察庁の資料は、代表的な流れを次のように説明しています。
- 更新されていない機器の弱点(脆弱性)や、漏れたIDとパスワードを使って、組織のネットワークに侵入する
- 管理者の権限を奪い、セキュリティの仕組みを止めながら、重要なデータとバックアップの場所を探す
- データを外部に持ち出す
- ランサムウェアを動かして、データを暗号化する
- 脅迫文(ランサムノート)を残し、連絡と身代金の支払いを要求する
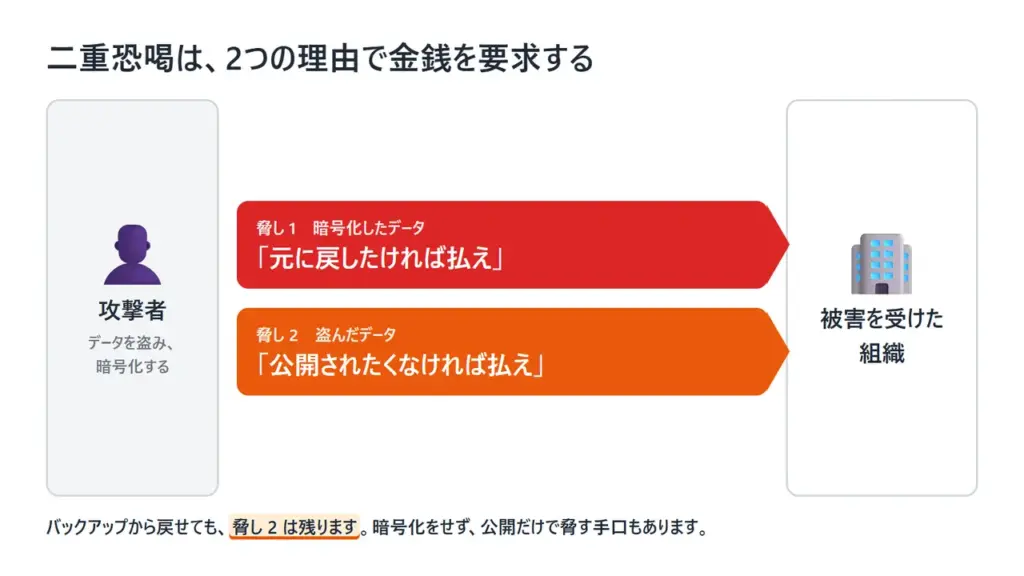
脅迫は二重になっていることが多く、これを二重恐喝と呼びます。1つ目は「データを元に戻したければ払え」、2つ目は「盗んだデータを公開されたくなければ払え」です。暗号化をせずに、盗んだデータの公開だけで脅す手口も確認されています。
ランサムウェアの基本を短くつかむには、キヤノンの公式チャンネルが公開している「マルウェア情報局」の解説動画が向いています。人質に取られるものと、身代金を払うべきでない理由が、短い時間で分かります。

この動画は、ランサムウェアを「ファイルを開けなくするもの」と「画面をロックするもの」の2種類に分け、感染のきっかけとしてメールの添付ファイルや偽のリンクを挙げています。身代金を払うべきでない理由は、さらに金銭を要求されるきっかけになることと、犯罪者の利益になって次の攻撃を増やすことの2つです。一方で、警察庁の2026年の資料では、組織への攻撃はインターネットにつながった機器から侵入する手口が多くを占め、メールの添付ファイルによる感染は少なくなっています。入口は時期によって変わりますが、払わずにバックアップから戻すという対処は変わっていません。
そこで私は、ランサムウェアへの備えを次の3つの原則で考えることをおすすめします。
原則1: 「侵入されても元に戻せる」状態を作っておく
侵入を完全に防ぐことを目標にせず、侵入されても戻せることを目標にします。 後で紹介する事例では、対策をしていた大企業や公的機関でも侵入を許しています。差がついたのは、戻すための材料が残っていたかどうかでした。
原則2: バックアップを、元のデータと同じ場所に置かない
バックアップは、元のデータと同じ場所、同じ事業者、同じ権限の中に置かないようにします。 攻撃者は暗号化の前にバックアップを探し、一緒に暗号化したり消したりするためです。目安として知られているのが「3-2-1ルール」で、データを3つ持ち、2種類の媒体に分け、1つは別の場所に置きます。
原則3: 入口になる古い機器と弱い認証を減らす
機器やソフトを更新し、IDとパスワードだけに頼らない認証(多要素認証)を使います。 侵入経路の約5割がVPN機器という数字が示すとおり、入口は限られた場所に集まっています。
病院、物流、身近なサービス、クラウド。国内外11の被害事例
ランサムウェアの被害は、業種や組織の大きさを問わずに起きています。病院では診療が止まり、港ではコンテナが動かなくなり、通販では商品が届かなくなりました。
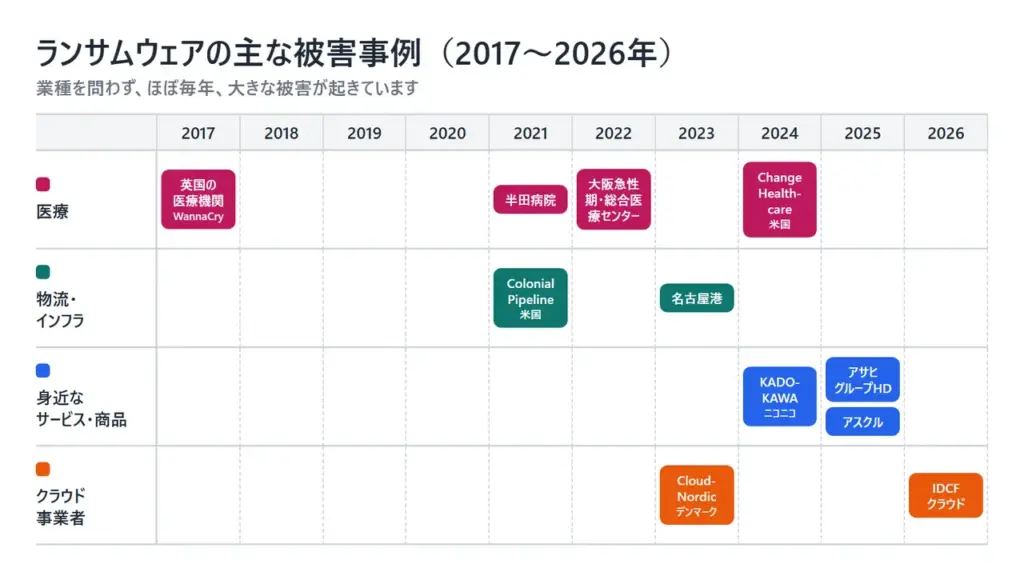
2017年から2026年までの主な事例を、被害を受けた組織や公的機関の資料をもとに表にまとめます。
| 時期 | 被害を受けた組織 | 止まったもの | 復旧までの期間 | 分かっている原因 |
|---|---|---|---|---|
| 2017年5月 | 英国の国民保健サービス(WannaCry) | イングランドの病院組織の少なくとも34%で診療に混乱。予約の取り消しは推定で約19,000件 | 影響は約1週間 | 更新プログラムを当てていない、またはサポートが切れたWindows |
| 2021年5月 | Colonial Pipeline(米国) | 米国東海岸の燃料輸送の45%を担うパイプライン | 5日間の操業停止 | 漏れたパスワードによるVPNへの不正アクセス |
| 2021年10月 | つるぎ町立半田病院(徳島県) | 電子カルテなどの院内システム | 約2か月(2022年1月4日に通常診療を再開) | 更新されていなかったVPN装置の脆弱性を悪用された可能性が高い |
| 2022年10月 | 大阪急性期・総合医療センター | 電子カルテを含む総合情報システム | 基幹システムの再稼働に43日、全体の復旧に73日 | 給食事業者のVPN機器の脆弱性。サーバーと端末のパスワードが共通 |
| 2023年7月 | 名古屋港 | コンテナの搬入・搬出。約2万本に影響 | 約3日 | 保守用のVPNから侵入された可能性が最も高い |
| 2023年8月 | CloudNordic(デンマークのクラウド事業者) | 事業者の全システムと、利用者のサイトやメール | 利用者の大半がデータを失った | 気づかれずに侵害されていたサーバーが、管理用のネットワークにつながった |
| 2024年2月 | Change Healthcare(米国) | 処方や医療費の支払いの処理 | 約2か月後の時点で主要なシステムは復旧、一部は作業中 | 多要素認証のないサーバーからの侵入 |
| 2024年6月 | KADOKAWA(ニコニコなど) | ニコニコを中心としたサービス。254,241人分の個人情報が漏えい | 参照した発表には記載なし | フィッシングなどで従業員のアカウント情報が盗まれたと推測 |
| 2025年9月 | アサヒグループホールディングス | 受注と出荷のシステム。115,513件の個人情報の漏えいを確認 | システムでの受注の再開まで約2か月、物流の正常化は2026年2月 | 拠点のネットワーク機器を経由して侵入され、パスワードの弱さから管理者の権限を奪われた |
| 2025年10月 | アスクル | 受注と出荷の全面停止。約59万件の事業所向け、約13万2,000件の個人向けの顧客情報などが流出 | 約2か月後に本格復旧の段階へ移行 | 多要素認証を適用していなかった業務委託先の管理者アカウントの悪用 |
| 2026年10月 | IDCFクラウド(IDCフロンティア) | 東日本リージョン1。495の企業や自治体に影響 | 公表されていません | 侵入経路は公表されていません |
2026年10月時点で確認した内容です。
生活に近いところで起きた被害
身近なサービスの被害は、情報の漏えいと一緒に起きています。KADOKAWAは2024年8月の発表で、取引先のクリエイターや、運営する学校の在校生・卒業生などを含む254,241人分の個人情報が外部に漏れたと説明しました。一方で、ニコニコのユーザーのログイン用メールアドレスとパスワード、クレジットカード情報の漏えいは確認されていないとしています。
商品が届かなくなる被害もあります。アサヒグループホールディングスでは、受注と出荷のシステムが止まり、手作業での対応が続きました。アスクルの報告では、自動化された物流センターを動かすシステムが暗号化され、出荷が全面的に止まっています。私は、便利な仕組みほど、止まったときに手作業へ戻すのが難しくなる点に注意が必要だと感じます。
病院と港で分かれた、復旧までの長さ
病院の2つの事例は、復旧に2か月前後かかりました。つるぎ町立半田病院は2021年10月31日の未明に被害を受け、通常診療の再開は2022年1月4日でした。大阪急性期・総合医療センターの調査報告書の概要によると、すべてのサーバーと端末を入れ直す必要があり、全体の復旧に73日かかっています。
これに対して、名古屋港は約3日で作業を再開しました。国土交通省の事例集によると、8台の物理サーバーがすべて暗号化されましたが、バックアップを使って仮想サーバー45台を復元しています。戻すためのバックアップが使える状態で残っていたかどうかが、3日と2か月の差になりました。
2026年10月のIDCFクラウド
IDCFクラウドの事例は、クラウド事業者そのものが攻撃された例です。IDCフロンティアの第2報によると、2026年10月7日の午前3時40分頃から東日本リージョン1で障害が発生し、原因は第三者からのランサムウェア攻撃でした。影響の範囲は、IDCFクラウドを契約している495の企業や自治体です。
IDCフロンティアは、二次被害やデータの漏えいを防ぐために東日本リージョン1をネットワークから切り離し、システムを止めました。侵入経路の特定と、ほかのリージョンの安全性の確認は、第2報の時点で「対応中」とされています。
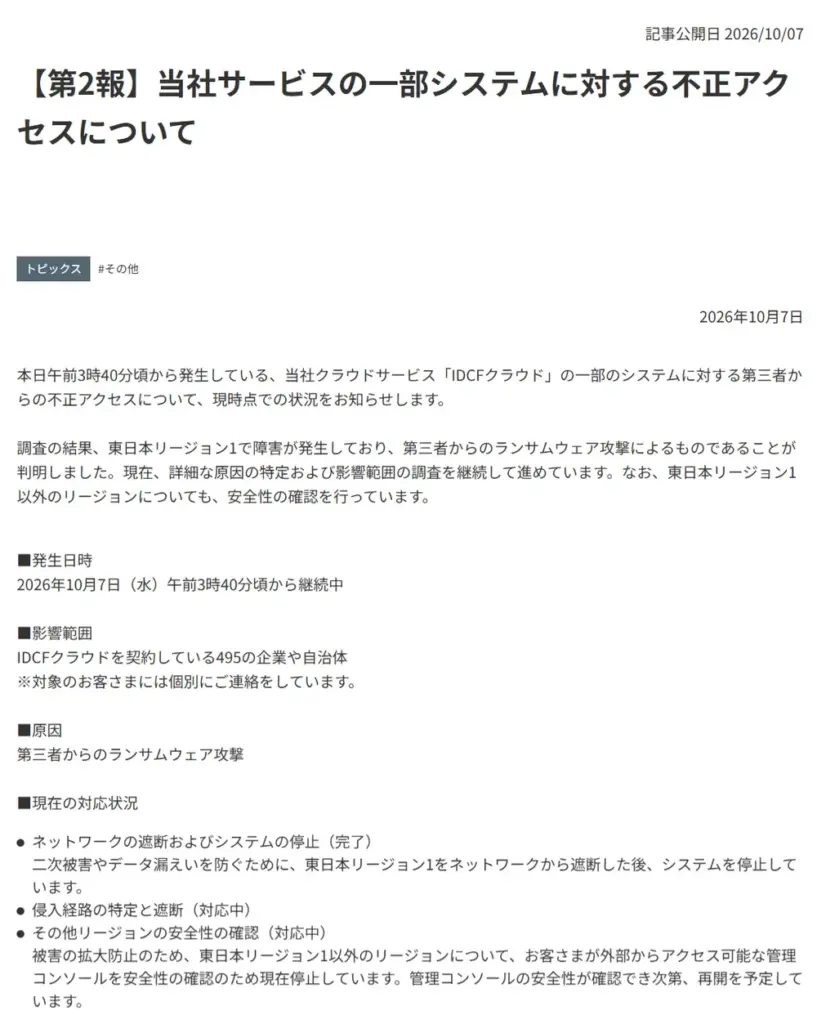
2026年10月8日に私がIDCFクラウドの管理画面を開いたときは、「メンテナンス中のため、ご利用になれません」という案内だけが表示されました。
利用していた側では、音声認識アプリのUDトーク、シックス・アパートの「Movable Type クラウド版」(サーバー31台)、SKE48 MailとNMB48 Mail、コミッションサービスのSKIMAなどが、サービスの停止や一部の機能の不具合を公表しました。UDトークは、IDCフロンティアから「データの復元は難しい」と連絡を受けたと説明し、別のクラウド基盤で環境を作り直す方針を示しています。
次の点は、2026年10月時点では公表されていません。
- 情報の漏えいがあったかどうか
- 復旧の見込み
- 侵入経路と攻撃者
495という数字は契約している企業や自治体の数で、情報が漏れた件数ではありません。SNSでは攻撃者を名乗る側が被害の規模を主張する画像が広まりましたが、IDCフロンティアが確認して公表した内容ではないため、この記事では被害の規模として扱いません。
事例に共通する3つの弱点。入口、バックアップ、気づくまでの時間
11の事例を並べると、原因は3つに集まります。認証の弱い入口、同じ場所に置かれたバックアップ、侵入に気づくまでの時間です。
1つ目は入口です。 半田病院、大阪急性期・総合医療センター、名古屋港、Colonial Pipelineでは、VPNが侵入口になった、またはその可能性が高いとされています。アスクルとChange Healthcareでは、多要素認証を適用していなかったアカウントやサーバーが使われました。半田病院の報告書は、VPN装置が導入の当初から更新されていなかったと指摘しています。
2つ目はバックアップの置き場所です。 アスクルは、同じデータセンターの中にあったバックアップも暗号化され、復旧に時間がかかったと報告しています。CloudNordicでは、1つ目と2つ目のバックアップの仕組みまで暗号化され、利用者の大半がデータを失いました。反対に、半田病院ではオフラインで保管していたバックアップが影響を受けず、復旧に使えています。
3つ目は、気づくまでの時間です。 アサヒグループホールディングスでは、障害が起きる約10日前に攻撃者が侵入し、主に業務時間外にサーバーへの侵入と偵察を繰り返していました。アスクルは、侵害されたデータセンターで24時間の監視をしていなかったため、すぐに検知できなかったと分析しています。
私は、この3つの中で、個人や小さな会社がいちばん手を付けやすいのは2つ目だと見ています。入口の管理や監視には知識と費用が要りますが、コピーを別の場所に1つ置くことは、今日からできます。
身代金については、払わない判断が多数です。半田病院とアスクルは支払っていないと公表し、英国の事例でも、支払った医療機関はないと当局が説明しています。払った例もあり、Change Healthcareの親会社は2,200万ドルを支払ったと経営トップが議会で証言しました。それでも情報は漏れており、支払いが解決にならないことを示しています。
クラウド事業者が攻撃されると、利用者がまとめて止まる理由
クラウドでは、1つの事業者の設備の上に、多数の会社や自治体のサーバーが乗っています。そのため、土台になる仮想化基盤や管理の仕組みが攻撃されると、利用者がまとめて止まります。
CloudNordicの事例では、攻撃者は利用者のサーバーの中身ではなく、事業者の管理用のシステムに入り、そこからすべての仮想サーバーのディスクを暗号化しました。利用者がそれぞれ対策をしていても、土台ごと暗号化されると防げません。IDCFクラウドで何が起きたかは公表されていませんが、1つのリージョンの障害で495の契約者に影響が出たことは、同じ構造を示しています。
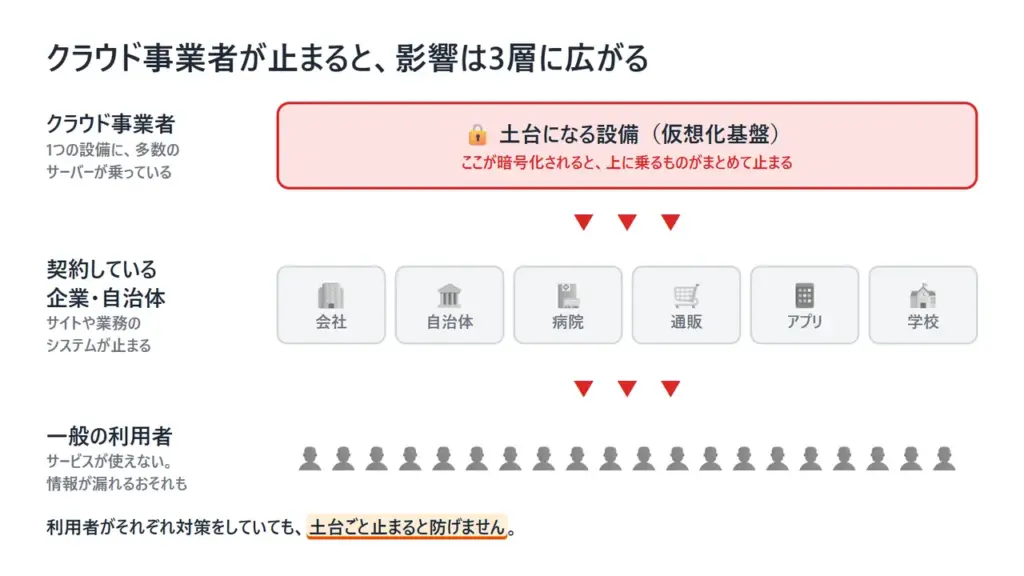
影響は、契約している会社で止まりません。アスクルの事例では、配送を委託していたほかの通販にも影響が広がりました。大阪急性期・総合医療センターの事例では、入口は病院ではなく、給食事業者のシステムでした。IPAが「サプライチェーンや委託先を狙った攻撃」を組織向けの脅威の2位に挙げているのは、こうしたつながりがあるためです。
ここで見落としやすいのが、バックアップの置き場所です。IDCFクラウドを使っていたリモートアクセスサービスのSoliton SecureDesktopでは、サービスと同じ基盤の上で運用していたバックアップサーバーも使えなくなり、別の基盤で作り直す方針が示されました。
「クラウドに預けておけば安全」は、半分だけ正しい考え方です。 クラウドは機器の故障や災害には強い仕組みです。しかし、預け先そのものが攻撃されると、同じ事業者の中に置いたバックアップも一緒に使えなくなることがあります。私は、預け先を信頼することと、別の場所にコピーを持つことは、分けて考えるべきだと思います。
使っているサービスが止まったとき、利用者が確認すること
利用者がやることは3つです。公式のお知らせを見る、パスワードを見直す、便乗したメールに反応しない、の順に進めます。
- そのサービスの公式のお知らせを確認する。 漏れた情報の種類と、利用者に求める対応が書かれています。SNSで広まる未確認の情報よりも、運営する会社の発表を基準にします
- 同じパスワードをほかのサービスで使っていないか確認する。 使っていれば、ほかのサービスのパスワードを変えます
- 便乗したメールやSMSに反応しない。 連絡が来ても、文中のリンクは押さず、公式サイトを自分で開いて確認します
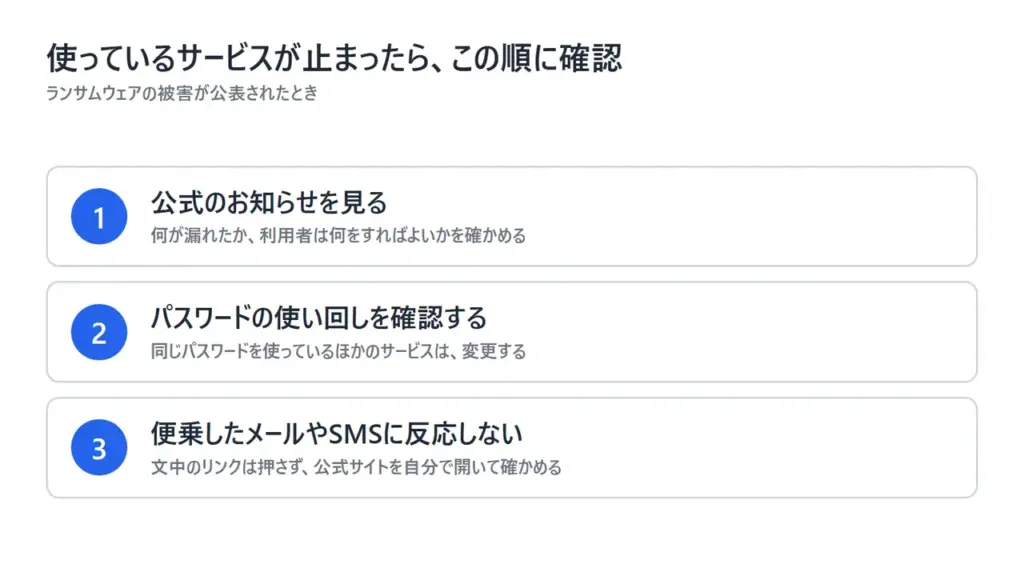
この順番にしたのは、1つ目で「何が漏れたか」が分かり、それによって2つ目と3つ目の重さが変わるためです。KADOKAWAは発表の中で、漏れた個人情報を悪用したフィッシングメールや詐欺メールが送られる可能性があるとして、注意を呼びかけました。Colonial Pipelineの事例では、使い回されて漏れたパスワードが侵入に使われています。
「漏えいは確認されていない」と「漏えいのおそれがある」は、意味が違います。調査が進むと、対象が広がることがあります。アサヒグループホールディングスは、漏えいのおそれがある個人情報の範囲を、2026年7月に見直して発表しました。私は、最初の発表だけで安心せず、続報を1〜2回は確認することをおすすめします。
サービスが止まっているあいだ、利用者の側でデータを取り戻す方法はほとんどありません。だからこそ、止まる前の備えが効いてきます。
個人と小さな会社ができる備え。効果が大きく、手間が少ない順に
備えは、効果が大きく手間が少ないものから始めます。私のおすすめは、次の順番です。
- 失うと困るデータのコピーを、別の場所に1つ作る。 写真、仕事のファイル、サイトのデータなどが対象です。預け先とは別の事業者のサービスか、ふだんはつないでおかない外付けドライブに置きます
- OS、アプリ、ルーターなどの機器を更新する。 自動更新を有効にしておくと、手間がかかりません
- 主なサービスで多要素認証を有効にし、パスワードの使い回しをやめる
- 不審なメールやリンクを開かない。アプリをむやみに入れない
- バックアップから実際に戻せるかを、一度試す
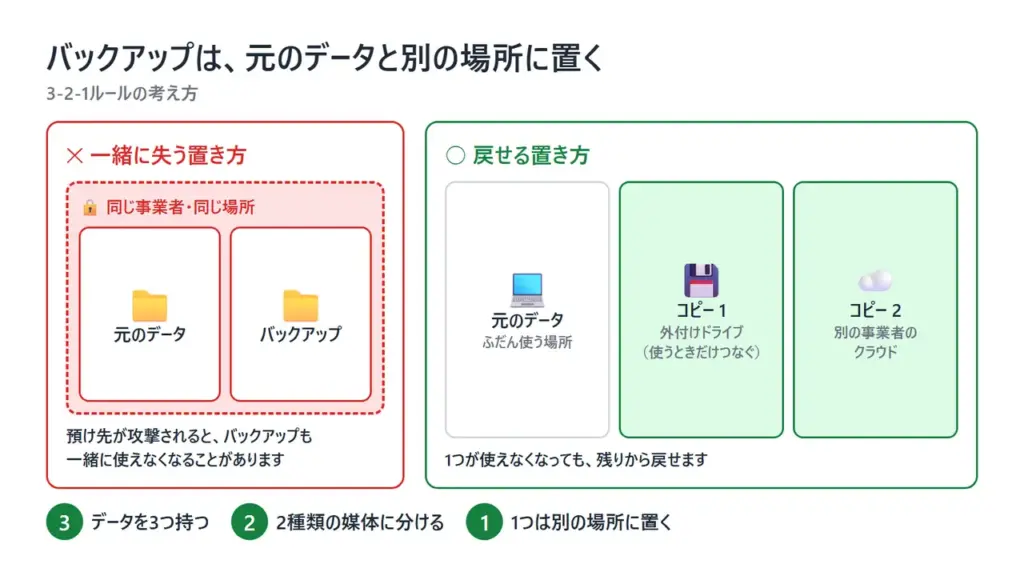
1つ目を最初に置いたのは、ほかの対策が破られたときに、最後に頼れるのがこれだけだからです。3-2-1ルールをそのまま守るのが難しければ、まず「元のデータとは別の事業者か、別の機器に1つ」から始めれば十分です。外付けドライブは、コピーが終わったら取り外しておくことをおすすめします。半田病院で、オフラインで保管していたバックアップだけが影響を受けなかったのと同じ考え方です。
私自身、このサイトとは別に運営しているメディアで、この考え方に沿ってバックアップを取っています。専用のツールは使わず、サーバー(Ubuntu)に備わっている定時実行の仕組み(cron)で、データベースとファイルを毎日、自動でバックアップしています。保存先は2か所で、1つはメディアと同じサーバー、もう1つは別のクラウドです。さらに週に1回ほど、そのバックアップをダウンロードして、手元にも保存しています。
長く運営しているとバックアップの容量が膨らむため、同じサーバーに置く分は、3日以上前のものを自動で消す設定にしています。反対に、手元に保存した分はできるだけ長く残し、パソコンの空き容量を見ながら古いものから消しています。アサヒグループホールディングスの事例のように、攻撃者が何日も前から入り込んでいることがあるため、古い時点のバックアップにも意味があると考えているからです。同じサーバーの分はすぐに戻せて便利ですが、サーバーごと使えなくなれば一緒に失います。そのときに頼れるのは、別のクラウドと手元にある分です。 一度設定してしまえば、毎日の作業は増えません。
5つ目は忘れられがちです。名古屋港の事例では、復元した仮想サーバーからウイルスが見つかり、駆除してから作業を再開しています。バックアップは「ある」だけでなく、「戻せる」ことを確かめてはじめて役に立ちます。私自身も、バックアップから実際に戻したことは、まだ一度もありません。この5つ目は、私にも当てはまる課題です。
家庭での注意点は、報道番組の解説が分かりやすくまとまっています。アスクルの被害が医療の現場に広がった様子と、専門家が挙げる個人向けの対策を見ることができます。
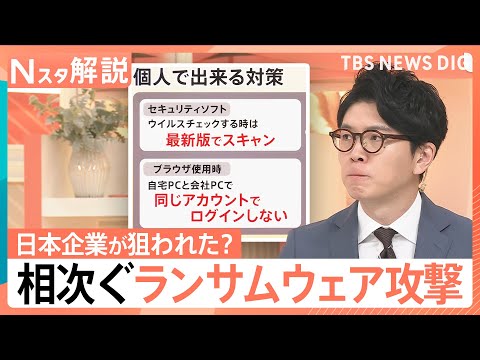
この動画で専門家は、家族の誰かのパソコンやスマホが感染すると、同じネットワークにつながったほかの機器にも侵入や感染が広がる場合があると説明しています。個人ができる対策として挙げているのは、アプリをむやみに入れないこと、不審なメールやリンクを開かないこと、アップデートして新しい版を使うことです。自宅と会社のパソコンのブラウザーに同じアカウントでログインしないことも、勧めています。
小さな会社では、これに加えて、外部の業者に保守を任せている機器の管理を確認します。大阪急性期・総合医療センターの報告書は、機器の保守や脆弱性の管理について、誰が担当するのかがあいまいだったことを原因に挙げました。「業者に任せているから大丈夫」と考えず、更新を誰がいつ行うのかを、書面で確かめておくことが大切です。
よくある質問
ランサムウェアとは簡単に言うと何ですか?
データを暗号化するなどして使えなくし、元に戻すことと引き換えに金銭を要求する不正プログラムです。盗んだデータを公開すると脅す二重恐喝も多く見られます。
ランサムウェアに感染したら、身代金は払うべきですか?
払うべきではありません。No More Ransomプロジェクトは、払ってもデータを取り戻せる保証はないとしています。JPCERT/CCのFAQも、支払いがさらなる攻撃を助長するとして、支払いを選ぶべきではないと説明しています。
個人のパソコンやスマホもランサムウェアの被害にあいますか?
あいます。ランサムウェアは、パソコンやモバイル端末をロックしたり、ファイルを暗号化したりします。家庭では、1台が感染すると、同じネットワークのほかの機器に広がる場合があります。
クラウドに保存していれば、ランサムウェアからデータは守られますか?
守られるとは限りません。クラウド事業者そのものが攻撃され、利用者がデータを失った事例があります。大事なデータは、預け先とは別の場所にもコピーを置いてください。
使っているサービスがランサムウェアの被害を受けたら、利用者は何をすればよいですか?
そのサービスの公式のお知らせを確認し、同じパスワードを使っているほかのサービスのパスワードを変えます。便乗したメールやSMSのリンクは押さないでください。
この記事の更新方針
この記事は、次のことがあったときに見直します。
- 警察庁やIPAが新しい統計や順位を公表したとき(冒頭の表を更新)
- 事例の表にある組織が、原因や復旧について新しい報告を出したとき
- IDCFクラウドの事例で、侵入経路、情報の漏えいの有無、復旧の時期が公表されたとき
- 表に足すべき大きな被害が新しく起きたとき
- 侵入の入口の傾向が変わったとき(VPN機器の割合など)
確認した時点は2026年10月です。3つの原則は、統計や事例が変わっても見直す必要が小さい部分として書いています。
止まってから慌てないために、今日コピーを1つ作る
この記事の要点を振り返ります。
- ランサムウェアは、データを人質に取って金銭を要求する不正プログラム。盗んだデータの公開で脅す二重恐喝が多い
- 被害は「感染したか」よりも「どれだけ早く戻せるか」で決まる。名古屋港は約3日、病院の事例は2か月前後だった
- 事例に共通する弱点は、認証の弱い入口、同じ場所に置いたバックアップ、気づくまでの時間
- クラウド事業者が攻撃されると、利用者がまとめて止まる。同じ事業者の中のバックアップも使えなくなることがある
- 身代金は払わない。払ってもデータが戻る保証はない
利用者にできることは少なく見えますが、「失うと困るデータを自分の手元にも1つ持つ」「止まったときは公式のお知らせだけを見て、便乗したメールに反応しない」の2つで、被害の多くは小さくできます。
まずは、なくなると困るデータを1つだけ選んでください。家族の写真でも、仕事のファイルでもかまいません。それを、預けているサービスとは別の場所にコピーする。今日できる備えは、この1つで十分です。