Cloudflare(クラウドフレア)のCEO、マシュー・プリンス氏が、2026年10月下旬にReutersの取材で「これから数年は、毎週のように空が落ちてくるように感じるだろう」と警告しました。AIがソフトウェアの欠陥を次々に掘り起こしていて、Cloudflareはほかの重要なソフトにも深刻な脆弱性があることを、すでにつかんでいるといいます。きっかけは、世界のサイトの約7割が使うPHPで見つかった脆弱性「PHP2Shell」で、国内でもニコニコやBASEなどが一時サービスを止めました。
「自分のサイトは大丈夫なのか」「サイトを持っていない自分にも関係があるのか」と気になっている方も多いはずです。この記事では、プリンス氏の警告の中身、PHP2Shellで実際に何が起きたか、AIで何が変わったのか、これから起こりうることと、立場別に今やるべき対策を整理します。内容は2026年11月2日時点のものです。
Cloudflare CEOの警告は「数年は毎週のように空が落ちてくる」
プリンス氏の警告の要点は、AIが重要なソフトの欠陥を次々に見つけるため、これから数年は大きな脆弱性の公表が毎週のように続くというものです。一方で、その先には今より安全なネットが待っている、という見方も示しています。
Cloudflareは、世界の多くのサイトの前に立って、攻撃の通信を止める仕事をしている会社です。ネット全体の攻撃の動きがいちばん見える立場の一つで、そのトップの発言だからこそ重く受け止められています。
発言の要点を表にまとめます。
| 項目 | プリンス氏の発言 |
|---|---|
| これから数年 | 「毎週のように空が落ちてくるように感じる数年になる」 |
| ほかの脆弱性 | ほかの重要なソフトにも深刻な脆弱性がいくつもあることを把握している(ソフトの名前は明かさず) |
| PHP2Shellの位置づけ | もっと大きな問題の、最初の兆しにすぎない |
| 短期の見通し | 良くなる前に悪くなる。攻撃、情報漏えい、サービスの一時停止が増えうる |
| 長期の見通し | 「この手の問題の多くは片付いていく」。AIが隠れた弱点を先に見つけることで、ネットは今より安全になる |
プリンス氏は、今の状況を「お化け屋敷のお化けを一つずつ追い出している」ようなものだとたとえています。悲観だけの警告ではありません。
同じ見方をしている人はほかにもいます。Reutersの取材に答えたセキュリティの専門家7人も、混乱はまだ続くという点でおおむね一致しました。アメリカの電子フロンティア財団(EFF)は、これまで記録されたすべての脆弱性のうち約3%が2026年10月だけで見つかり、知られている欠陥の約4分の1が2026年に見つかったとしています。
私がこの発言で重いと感じたのは、「ほかにも深刻な脆弱性を把握している」という部分です。PHP2Shellの騒ぎが落ち着いても、次がすでに控えていると、攻撃の現場を見ている会社のトップが言っているからです。
PHP2Shellで何が起きたか:2026年10月の時系列
PHP2Shellは、PHPという言語そのものにあった2件の脆弱性(CVE-2026-109618、CVE-2026-109619)の通称です。ログインなしで、外からサーバーに好きなプログラムを実行させられるおそれがある欠陥で、深刻度はどちらも10点満点で9.2とされています。PHP 5.4以降が影響を受け、問題のコードは2012年からありました。
PHPはWordPressなどの土台になっている言語で、Cloudflareによれば世界のサイトの約70%が使っています。WordPressのプラグインやテーマの問題ではないため、サイト側で何かを更新するだけでは直りません。サーバーに入っているPHPそのものを更新する必要があります。
おもな出来事を時系列でまとめます。
| 日付(2026年) | 出来事 |
|---|---|
| 8月1日 | セキュリティ会社Califの研究者が、AIを使った調査で最初の欠陥を見つける |
| 8月11日〜9月18日 | Calif、Wiz、OpenAIの3者が、それぞれPHPの開発チームに報告 |
| 10月17日 | 公表前なのに、AWSのおとりのサーバーが悪用の試みを記録 |
| 10月20日 | CVE番号や攻撃の様子を写した動画が流出 |
| 10月21日 3時2分(UTC) | Cloudflareが、無料プランも含めて防御ルールを有効にする(公表の約9時間前) |
| 10月21日 14時(UTC) | PHPが修正版(8.5.12、8.4.27、8.3.36、8.2.35)を公開。予定より1日早めた |
| 10月21日〜22日 | 欧州の政府サイトやGOG、国内ではニコニコ、BASE、カラーミーショップなどが一時停止 |
| 10月23日 | 関連する3件目の脆弱性(CVE-2026-115560)が公表される。修正版は未提供 |
| 10月26日 | アメリカのCISAが、実際に悪用された脆弱性の一覧に2件を追加 |
攻撃の速さを示したのが、プリンス氏の日本時間10月22日午前のX投稿です。Cloudflareのネットワーク全体で、悪用の試みは公表前の10時間で数千件、公表後45分で数万件、2時間で数十万件、そして数百万件に増えました。
Some stats on #php2shell. In the 10 hours before it was publicly announced, across the @Cloudflare network we saw thousands of attempts to exploit it. That jumped to tens of thousands in the 45 minutes post announcement, hundreds of thousands within 2 hours, and millions now.
— Matthew Prince 🌥 (@eastdakota) 2026年10月22日
Cloudflareは、この攻撃を止めるために、サイトへの要求とサイトからの応答をまとめて調べる新しい防御の仕組みを作りました。プリンス氏は「この脆弱性群を抑えるために、新しい形のWAF(攻撃の通信を止める仕組み)を発明する必要があった」とし、すべての顧客に無料で、初めから有効にすると投稿しています。
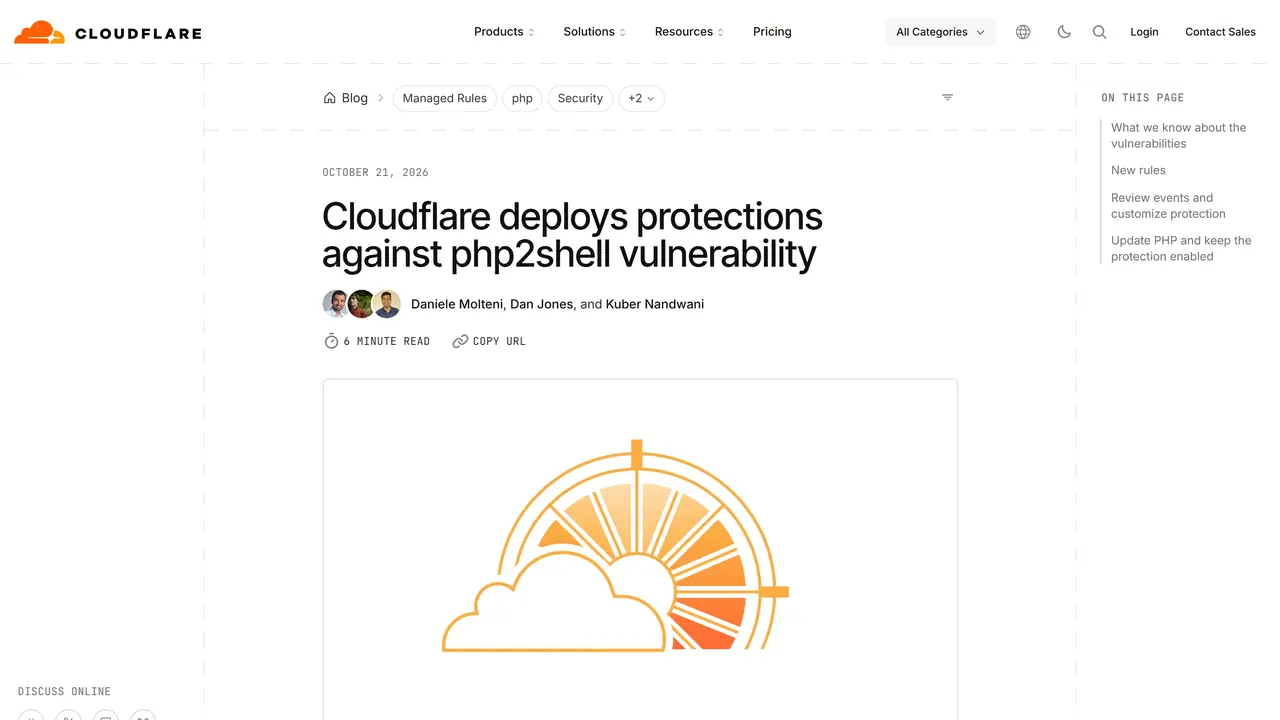
日本でも動きは大きく、高市早苗首相は、サイトの運営者にPHPを使っているかを確かめ、修正を適用するよう呼びかけました。すぐに修正できない場合は、サイトの一時停止も有効なリスクの下げ方だとしています。三菱UFJフィナンシャル・グループや財務省も、一部のネットサービスを一時止めました。イギリスでは32の政府サービスが止まっています。
私は、修正版の公表より4日も前に攻撃の試みが始まっていた点に注目しています。「修正が出たらすぐ当てる」でも間に合わない場面がある、ということです。
なぜAIが警告の中心にあるのか:数週間かかった作業が数時間に
プリンス氏がAIを名指しする理由は、欠陥を見つけて攻撃に使える形にするまでの時間が、数週間〜数か月から数時間に縮んだからです。これは守る側にも攻める側にも同じように起きています。
これまでは、複雑なソフトの欠陥を探して実際に悪用できる形にするには、腕のいい専門家が何週間もコードを読む必要がありました。その手間が、攻撃を防ぐ壁の役目も果たしていたのです。いまは1人の研究者が複数のAIエージェントを同時に動かし、大きなコードを一度に調べられます。
PHP2Shellを見つけたチームの説明が、この変化をよく表しています。
- Califの研究者は、OpenAIの「Patch the Planet」という取り組みに加わってPHPを調べ始め、数日で最初の欠陥にたどり着きました
- Wizは、最先端のAIモデルが欠かせなかったとし、複数のアプリで動く攻撃の検証を数時間で作れたと説明しています
- Wizは、PHPの欠陥は何十年も前から潜んでいたものの、悪用できると示すには人間の研究者の限界に近い複雑な手順が必要だったとしています。AIがその壁を大きく下げました
脅威情報の会社VulnCheckの調べでは、AIの助けで見つかる欠陥の数は前の年の約2倍になっています。
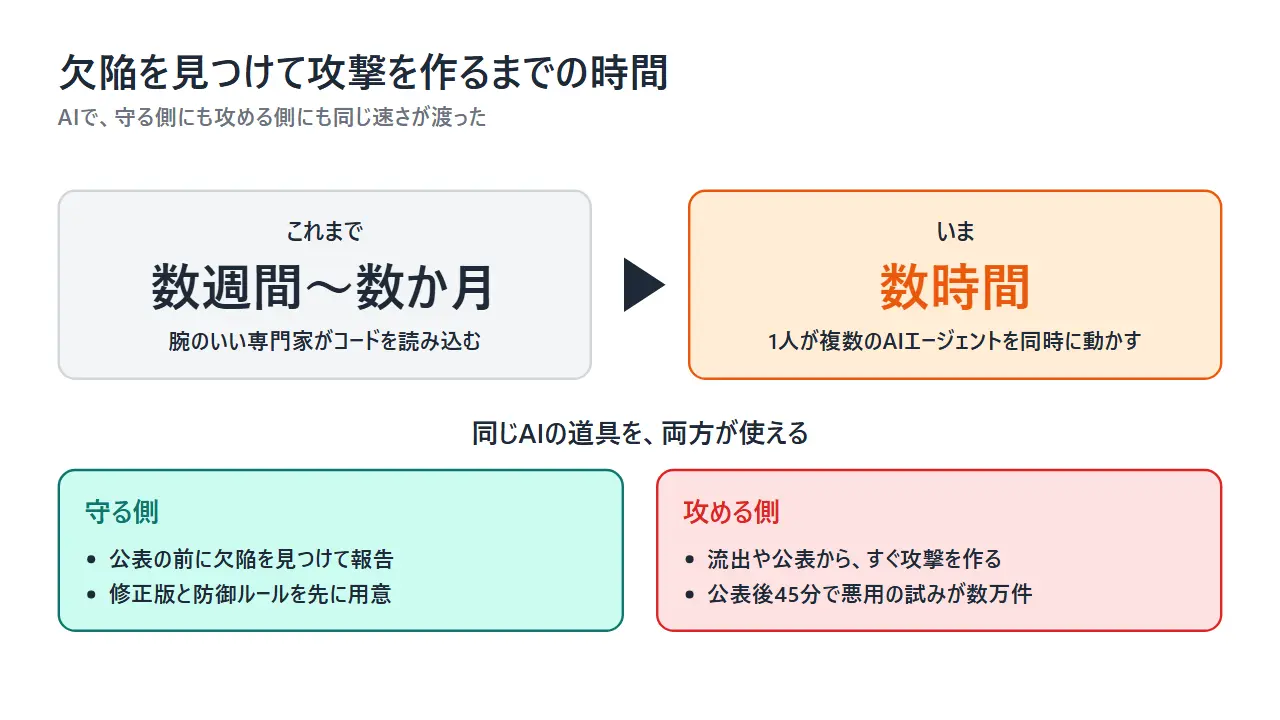
ここで大事なのは、AIが攻撃する側だけの道具ではないことです。PHP2Shellは、AIを使った守る側の調査で見つかり、公表の前に修正版と防御ルールが準備されていました。それでも流出から攻撃が始まったのは、同じ速さが攻める側にもあるからです。
私は、「複雑なコードは読める人が少ないから安全」という、これまでの暗黙の前提が崩れたことが、今回いちばん大きな変化だと見ています。古くて誰も読み直さなかったソフトほど、これから見直されることになります。
これから起こりうること:プリンス氏の見立てと、すでに出ている次の例
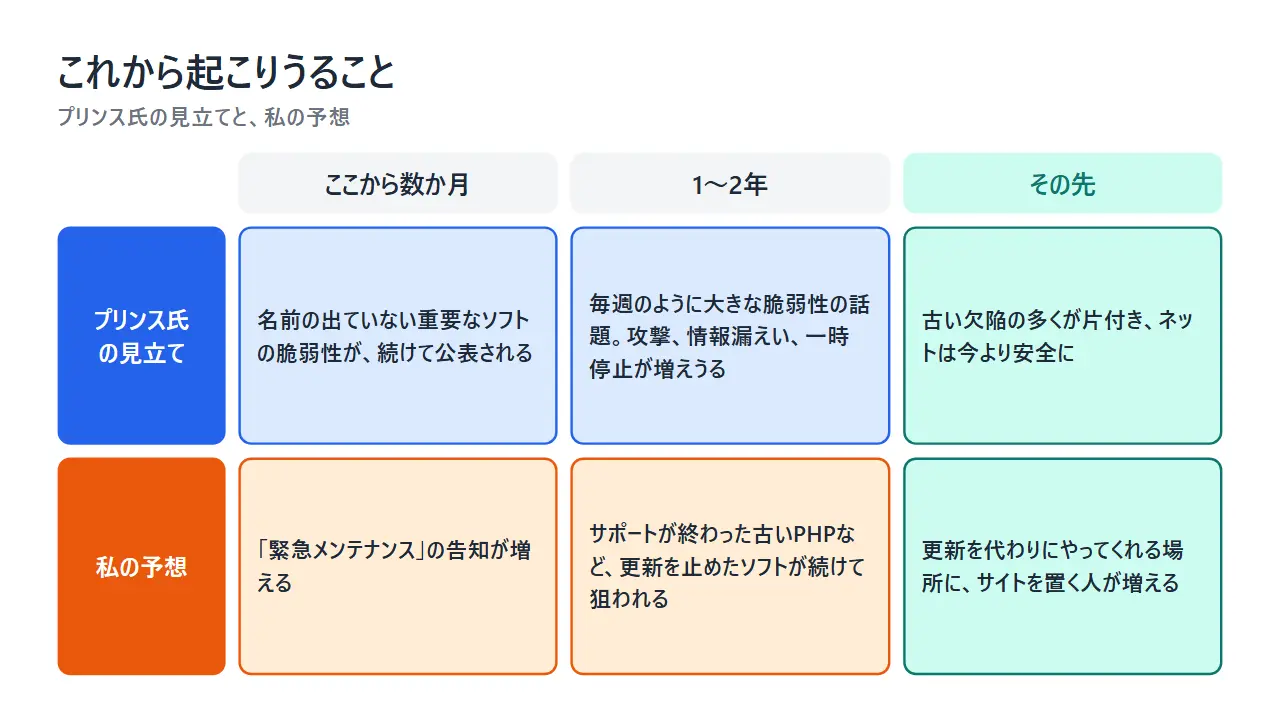
プリンス氏の見立てでは、数年は重要なソフトの脆弱性の公表が続き、その間は攻撃やサービスの一時停止が増えるものの、長い目で見ればネットは今より安全になります。そして、「次」はすでに出始めています。
PHP2Shellの公表の2日後、OpenAIは、広く使われている圧縮の仕組み「Brotli」に、ログインなしで外からプログラムを実行させられる脆弱性(CVE-2026-111497)を見つけたと公表しました。BrotliはNode.jsやBun、Envoyなど多くのソフトに組み込まれています。Googleは修正版を出し、Node.jsも10月21日に修正版を公開しています。
プリンス氏は、このBrotliの件についてXで「PHPのものと同じくらいか、それ以上に悪いかもしれない。たくさんのパッチ(修正)に慣れておくこと」と投稿しました。
This one maybe as bad or worse than the PHP ones. Get used to lots of patching. https://t.co/RnLRmSmqCw
— Matthew Prince 🌥 (@eastdakota) 2026年10月24日
プリンス氏の見立てと、私の予想を分けて整理します。
| 時期 | プリンス氏の見立て | 私の予想 |
|---|---|---|
| ここから数か月 | 名前の出ていない重要なソフトの脆弱性が、続けて公表される | レンタルサーバーやネットサービスの「緊急メンテナンス」の告知が増える |
| 1〜2年 | 毎週のように大きな脆弱性の話題が出る。攻撃、情報漏えい、一時停止が増えうる | サポートが終わった古いPHPなど、更新を止めたソフトが続けて狙われる |
| その先 | 古い欠陥の多くが片付き、ネットは今より安全になる | 自分で更新するより、更新を代わりにやってくれる場所にサイトを置く人が増える |
ただし、PHP2Shellで大量の被害が出たとは、まだ言えません。脆弱性の調査会社の中には、公開された攻撃の検証はふつうのPHPの設定では動かず、ほかの欠陥と組み合わせる必要があるため、大量の悪用は当初の予想より起きにくいとみる声もあります。一方で、Palo Alto Networksは、インターネットに公開された自社製品の管理画面への悪用を確認しています。IPAは、2026年11月2日時点で国内での攻撃被害の事例は把握していないとしています。
私は、プリンス氏の警告を「毎週ネットが壊れる」という意味ではなく、「毎週どこかで更新が必要になる」という意味で受け止めるのがよいと考えています。怖がるより、更新が当たり前に回る形を作っておくことが大事です。
今やるべき対策:立場別のチェックリスト
対策の中心は、サーバーのPHPを修正済みにすることと、これから続く更新に追いつける形を作ることです。サイトを持たない人も、基本的な備えを見直しておくと安心です。
立場ごとに、今すぐ確認することと、これから続けることを表にしました。
| 立場 | 今すぐ確認すること | これから続けること |
|---|---|---|
| レンタルサーバーでサイトを運営 | サーバー会社のお知らせで「対応完了」を確認。トップページ、問い合わせフォーム、画像のアップロードが動くかを確かめる | PHP 8.1以前なら8.3以上への切り替えを計画。テーマ・プラグインの更新とバックアップ |
| VPS・自社サーバーで運営 | PHPを8.2.35、8.3.36、8.4.27、8.5.12以降に更新。3件目の脆弱性の暫定策(session.upload_progress.enabled=0)を入れる | WAFを前に置く。公表から数時間で攻撃が来る前提で、更新の手順と担当を決める |
| 制作会社に保守を任せている | 今回の対応状況を保守会社に確認する | 保守契約で、緊急の更新がどこまで含まれるかを確かめる |
| 会社でネットワーク機器を管理 | VPN機器やセキュリティ製品の管理画面にもPHPが使われていることがある。メーカーの情報を確認 | 管理画面をインターネットに公開しない |
| サイトを持たない一般の利用者 | スマホ・パソコン・ブラウザ・アプリを最新にする | パスワードの使い回しをやめ、パスワード管理アプリを使う。不審なメールやSMSに注意する |
レンタルサーバーなら、多くの場合は対応済み
エックスサーバー、ConoHa WING、お名前.com、さくらのレンタルサーバ、ロリポップ!など、国内の主なレンタルサーバーの多くは、2026年10月22日から26日にかけて修正を終えています。多くの会社は、表示されるPHPのバージョン番号を変えずに修正を入れたため、WordPressの「サイトヘルス」に古い番号が出ていても、修正済みの場合があります。番号だけで判断せず、サーバー会社のお知らせで確かめてください。
サイトヘルスは、WordPressの管理画面の「ツール」→「サイトヘルス」で開けます。PHPのバージョンは、「情報」タブの「サーバー」の欄にある「PHP バージョン」の行に表示されます。
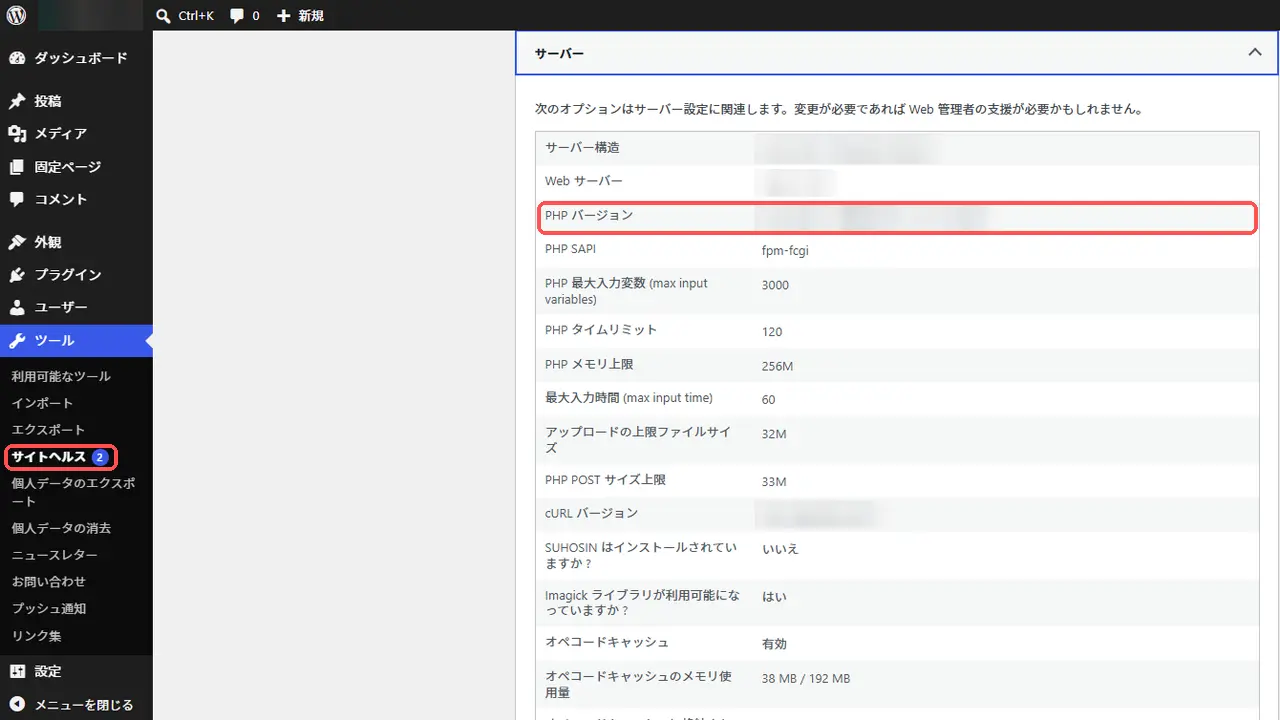
一方で、一部のプランで対応が終わっていない会社や、古いPHPを新しい版へ強制的に切り替えた会社もあります。古いPHPに入れた修正は、各社とも今回限りの応急処置だとしています。
WordPressの公式は、今回の問題はPHP側のものなので、WordPress本体の更新は不要としています(WordPress.orgの告知)。
自分でサーバーを管理しているなら、10月17日までさかのぼって確認
VPSや自社サーバーでは、PHPの更新は自分の仕事です。PHP 8.1以前はPHPの公式のサポートが終わっていて、今回の修正版は出ていません。サポートされている版に上げるか、配布元の修正版を使います。
攻撃の試みは公表前の10月17日から記録されているため、AWSは調査の起点を10月17日に置くようすすめています。10月21日に修正した場合でも、それより前に入り込まれた可能性はゼロではありません。見覚えのないファイルや管理者アカウントがないかを確かめてください。
IPAの注意喚起は、修正が難しい古いシステムについて、アクセス制限や一時停止に加え、保守を受けられるサービスへの移行や、公開の終了まで含めて検討するよう求めています。
サイトを持たない人は、基本の備えを見直す
サイトを持たない一般の利用者が、PHP2Shellのために特別な操作をする必要はありません。修正するのはサイトの運営者とサーバー会社です。
ただし、EFFが言うように、これから攻撃や情報漏えいが増える可能性はあります。端末とアプリを最新に保つ、パスワードを使い回さない、不審なメールのリンクを開かない、という基本を見直しておくと、どこかのサービスで問題が起きたときの被害を小さくできます。よく使うサービスが「緊急メンテナンス」で止まることも、しばらくは増えると考えておくとよいでしょう。
私がいちばんすすめたいのは、レンタルサーバーで運営している方が、お知らせのページをブックマークしておくことです。次の脆弱性が出たとき、自分のサイトが守られたかを、すぐ確かめられます。
私がこの警告でいちばん重く見ている点
私がいちばん重く見ているのは、AIが欠陥を見つけることそのものより、公表から攻撃までの時間が数時間に縮んだことです。
PHP2Shellでは、公表後45分で悪用の試みが数万件に達しました。個人のブログや小さな会社のサイトの運営者が、公表を知ってから自分で更新していたのでは、まず間に合いません。今回、国内の多くのサイトが無事だったのは、レンタルサーバー各社が公表の夜から翌朝にかけて修正を入れ、Cloudflareのような会社が公表前から防御ルールを入れていたからです。
だから私は、これからのサイト運営で大事なのは「自分で更新できるか」より、「更新を代わりにすぐやってくれる場所にサイトを置いているか」だと考えています。レンタルサーバーやマネージドのサービスを選ぶときも、料金や速さだけでなく、緊急のときにどれだけ早く動いてくれるかを見ておく価値があります。
もう一つ、プリンス氏の警告が悲観一色ではない点にも、私は賛成です。2012年からあった欠陥がいまになって見つかったのは、AIによる大掃除が始まったということでもあります。ただ、その数年を無事に越えるには、サポートが終わった古いPHPや、誰も更新していない放置サイトを片付けておく必要があります。今回、古い版にも修正を入れてくれたサーバー会社は多いものの、次も同じとは限りません。
よくある質問
Cloudflare CEOは結局何を警告したのですか?
AIが重要なソフトの欠陥を次々に見つけるため、これから数年は大きな脆弱性の話題が毎週のように続く、という警告です。Cloudflareはほかの重要なソフトにも深刻な脆弱性があることを把握しているとしています。長い目で見れば、ネットは今より安全になるという見方も示しています。
PHP2Shellとは何ですか?WordPressの問題ですか?
PHPという言語そのものにあった2件の脆弱性(CVE-2026-109618、CVE-2026-109619)の通称です。WordPressの問題ではなく、WordPress公式も本体の更新は不要としています。サーバーのPHPを修正版(8.5.12、8.4.27、8.3.36、8.2.35)以降にする必要があります。
レンタルサーバーを使っています。何かする必要はありますか?
多くのレンタルサーバー会社は2026年10月下旬に修正を終えていて、利用者の作業は不要としています。サーバー会社のお知らせで「対応完了」を確かめ、サイトとフォームが動くかを見ておきましょう。サイトヘルスのPHPのバージョン番号が古いままでも、修正済みの場合があります。
サイトを持っていない一般の利用者にも関係がありますか?
PHP2Shellのために特別な操作は要りません。ただ、攻撃や情報漏えい、サービスの一時停止が増える可能性はあります。端末とアプリの更新、パスワードの使い回しをやめること、不審なメールに注意することを見直しておくと安心です。
AIが脆弱性を見つけるのは、良いことですか?悪いことですか?
両方の面があります。守る側が先に見つけて直せば、ネットは安全になります。ただ、攻撃する側も同じ道具を使えるため、公表から攻撃までの時間が短くなりました。プリンス氏は、数年の混乱の先に今より安全なネットがあると見ています。
これからも同じような騒ぎは起きますか?
起きる可能性が高いと考えておくべきです。PHP2Shellの公表の2日後には、圧縮の仕組みBrotliの重大な脆弱性も公表され、プリンス氏は「たくさんのパッチに慣れておくこと」と投稿しています。
AIが欠陥を掘り起こす数年を、無事に越えるために
- Cloudflare CEOのプリンス氏は、AIで重要なソフトの欠陥が次々に見つかり、数年は毎週のように大事件が起きると警告しました
- きっかけのPHP2Shellでは、公表後2時間で悪用の試みが数十万件に達し、国内外のサイトが一時停止しました
- Brotliの脆弱性など、次の例もすでに出ています。長い目で見れば、AIによる大掃除でネットは安全になる、というのがプリンス氏の見方です
- 対策の中心は、PHPを修正済みにすることと、更新がすぐに回る形を作ることです
サイトを運営している方は、今日のうちにサーバー会社のお知らせで「対応完了」を確かめ、そのページをブックマークしておきましょう。PHP 8.1以前を使っているなら、8.3以上への切り替えの日程を決めてください。サイトを持っていない方も、スマホとアプリの更新と、パスワードの見直しから始めてみてください。